Quatre rôles
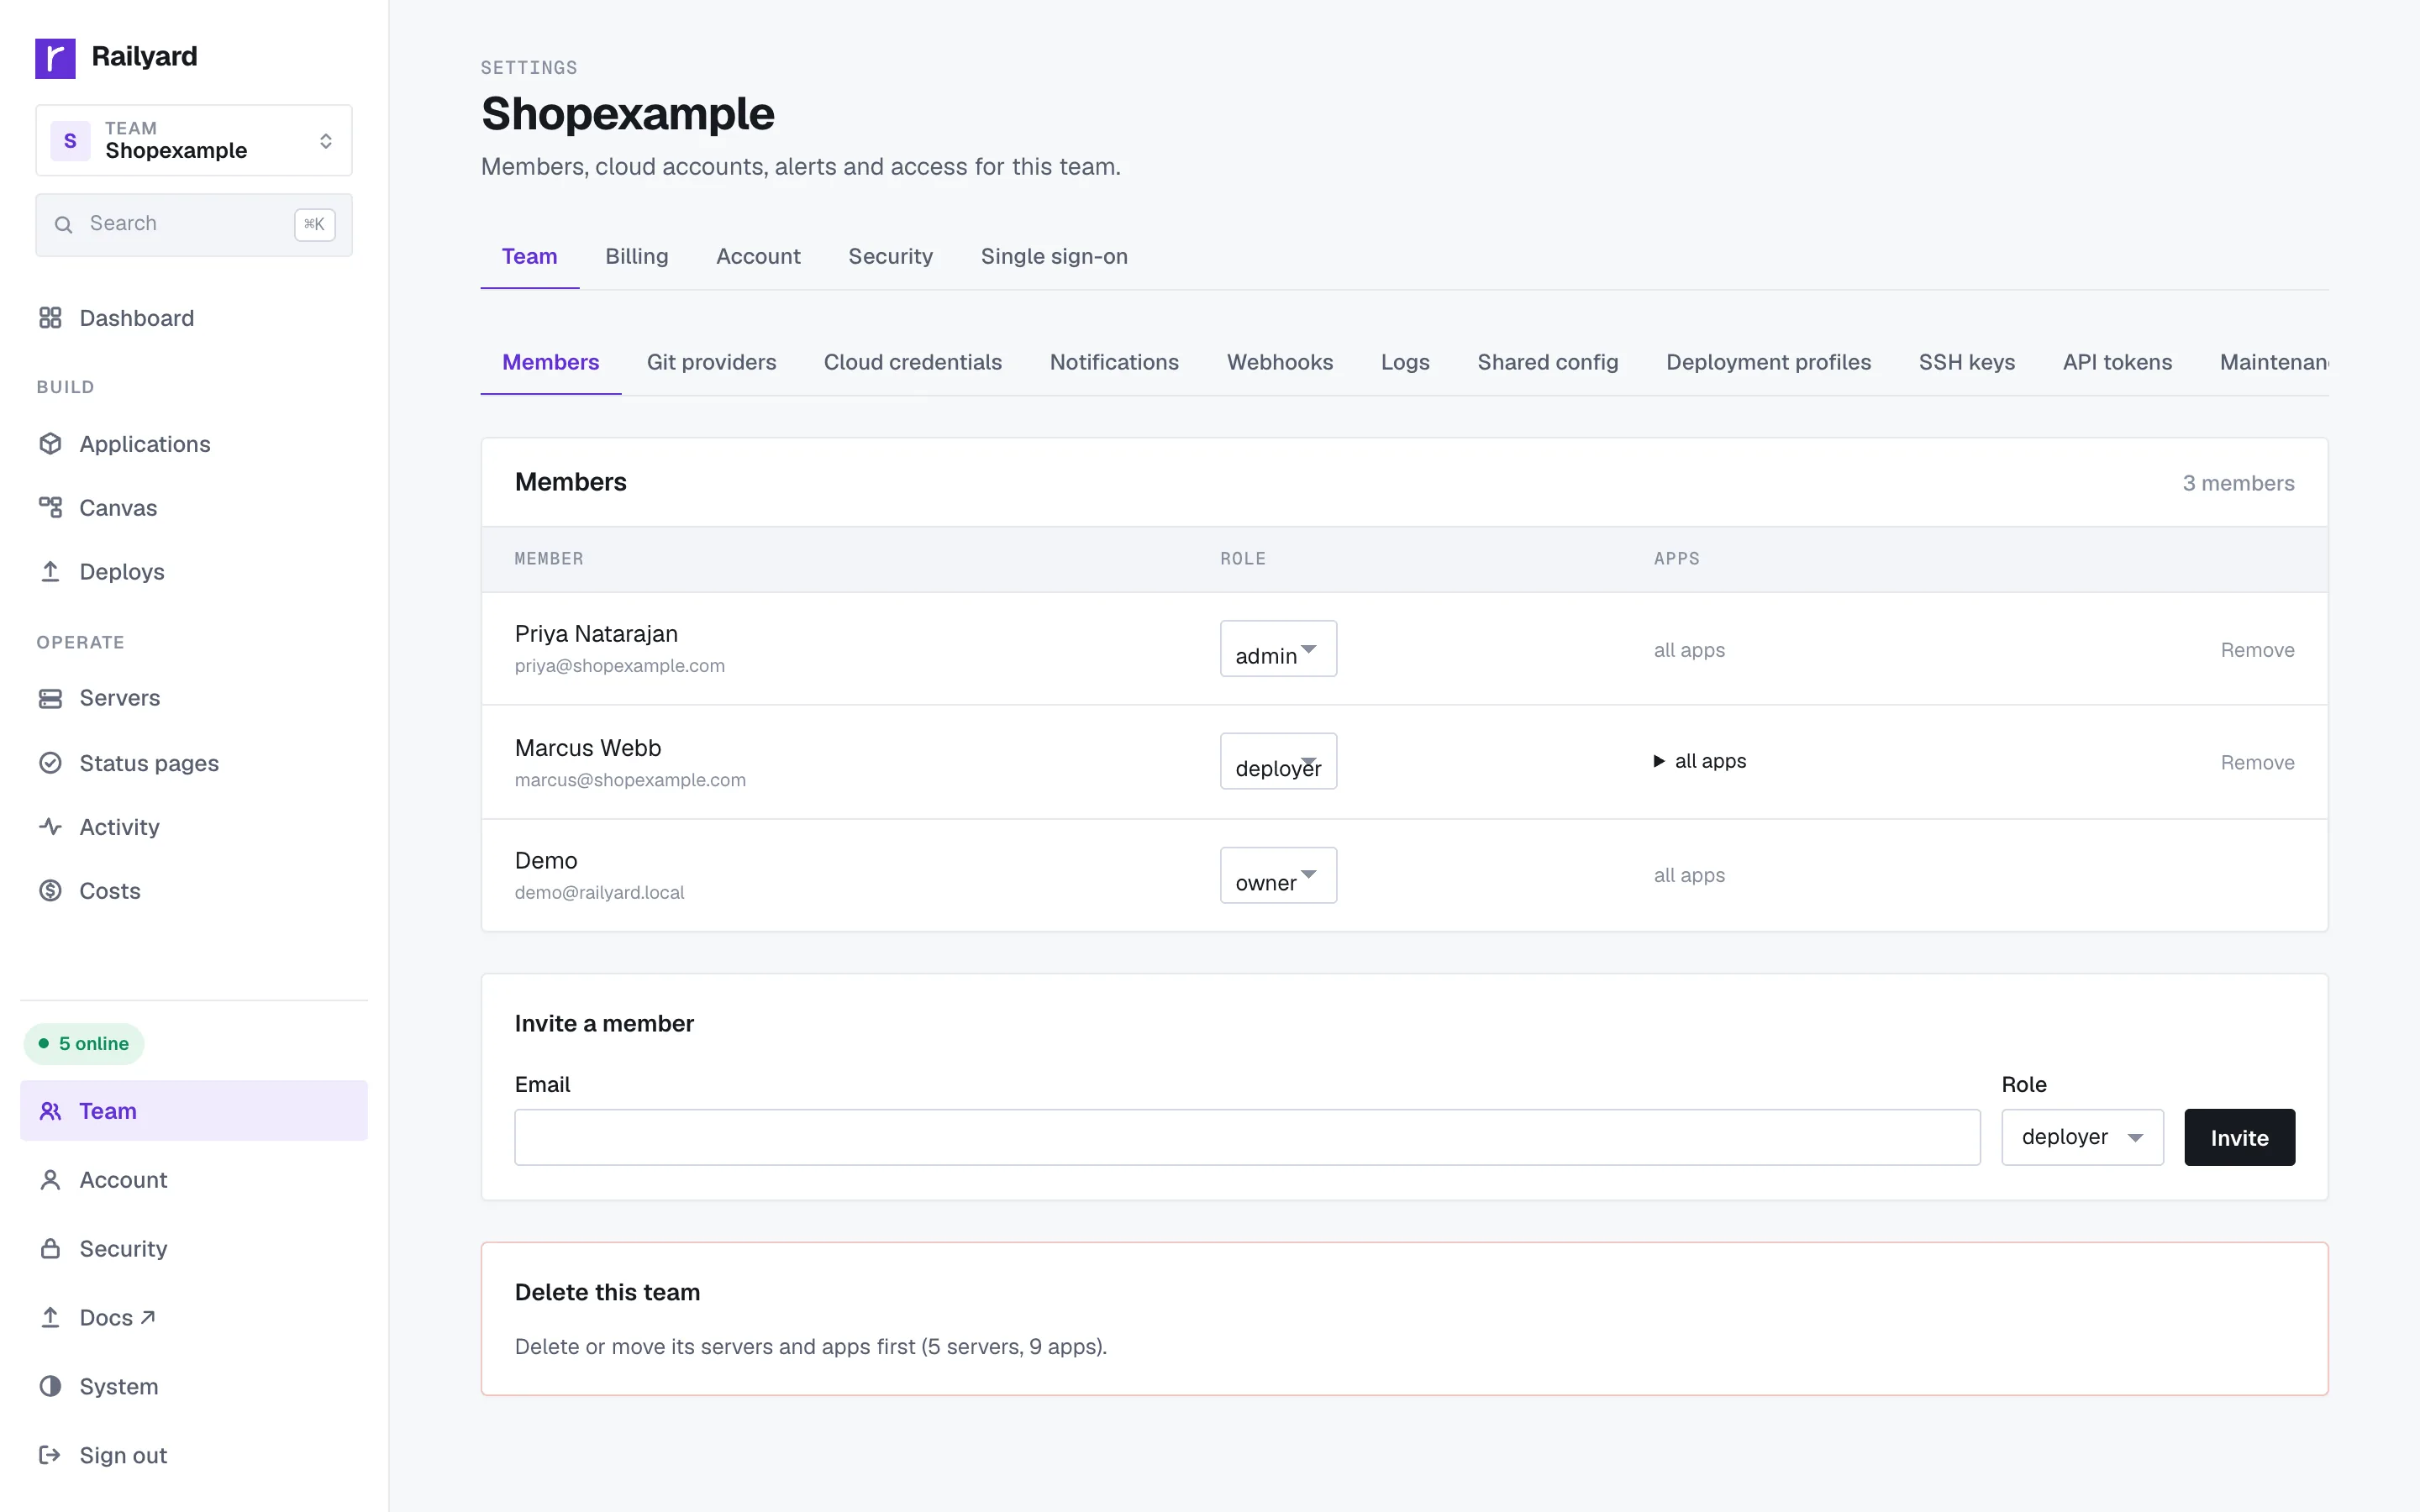
Lecteur, déployeur, admin, propriétaire. Chacun inclut les permissions du rôle précédent. Les admins peuvent exiger une approbation avant la mise en production d'un déployeur.
Sécurité
Les contrôles de sécurité que Railyard offre aujourd'hui.
Votre infrastructure
Railyard ne possède pas les machines sur lesquelles vos applications tournent. Elles sont créées dans votre propre compte cloud ou rattachées à partir de matériel que vous contrôlez déjà, et vos bases de données et vos sauvegardes s'y trouvent aussi. La frontière d'accès est la vôtre, y compris la capacité de révoquer la nôtre. Si vous partez, vos applications continuent de fonctionner comme de simples conteneurs sur votre serveur.
Un score de sécurité pour votre équipe
Le score de sécurité exécute dix vérifications sur l'équipe et relie chaque échec à sa correction.
personnes
L'accès se gère par équipe, et chaque rôle est un sous-ensemble strict de celui au-dessus de lui.
Lecteur, déployeur, admin, propriétaire. Chacun inclut les permissions du rôle précédent. Les admins peuvent exiger une approbation avant la mise en production d'un déployeur.
TOTP avec des codes de secours à usage unique. Le score de sécurité signale chaque membre qui ne l'a pas activée.
Connectez-vous par votre fournisseur d'identité en OIDC ou SAML, selon votre domaine de courriel, avec un rôle par défaut. SCIM ajoute et retire les membres pour vous.
Les clés ajoutées à l'équipe sont installées sur ses serveurs, et les clés d'un membre sont retirées quand il quitte l'équipe.
serveurs
L'agent Railyard sur chaque serveur fait le travail de durcissement de routine que personne ne pense à faire.
Une adresse IP qui sonde trois chemins de scanner en une minute, comme /.env ou /wp-login.php, est bloquée par le pare-feu pendant une journée. Les attaques par force brute en SSH sont bloquées aussi. Vos propres adresses IP peuvent être marquées comme fiables.
Chaque serveur signale ses mises à jour en attente et de sécurité, s'il a besoin d'un redémarrage, et si son système est en fin de vie. Appliquez-les en un clic et gardez les mises à jour de sécurité nocturnes activées.
Les données d'une base de données peuvent vivre sur un volume chiffré avec LUKS2, pour qu'une image disque copiée soit illisible.
réseau
Les règles s'exécutent en périphérie sur votre propre serveur, avant qu'une requête n'atteigne votre application.
Listes d'autorisation ou de refus d'adresses par application, et protection par mot de passe pour les stagings et les aperçus.
Limites de requêtes par chemin, et listes d'autorisation ou de refus par pays, définies dans un formulaire.
Une base de données n'est accessible de l'extérieur que par un proxy TCP que vous activez, limité aux adresses de confiance.
Les certificats sont émis et renouvelés pour chaque domaine, et vous pouvez téléverser les vôtres.
secrets
Les identifiants sont chiffrés au repos et livrés seulement là où ils sont nécessaires.
Les variables d'environnement, les secrets de build, les jetons des fournisseurs cloud, les mots de passe de registre et les secrets d'authentification à deux facteurs sont chiffrés dans la base de données.
Les secrets propres au build sont transmis pendant celui-ci, jamais écrits dans une couche d'image.
Les valeurs des variables sont masquées dans les réponses de la CLI et de l'API jusqu'à ce qu'on demande d'en révéler une.
Un vérificateur restaure les sauvegardes, pour qu'une sauvegarde inutilisable soit repérée avant que vous en ayez besoin.
jetons
Les identifiants machine ont une portée limitée, sont révocables et ne sont jamais partagés entre serveurs.
Lecture ou lecture-écriture, avec une expiration optionnelle. Révoquez-en un sans toucher aux autres. Seule une empreinte SHA-256 est stockée.
L'agent de chaque serveur a son propre jeton, pour qu'un serveur compromis ne puisse pas parler au nom d'un autre. Un nouvel agent ne fait rien jusqu'à ce qu'un administrateur le réclame.
Quand un agent IA demande de supprimer une application ou de retirer une variable par MCP, rien ne se passe avant qu'un administrateur l'approuve.
Les webhooks sortants portent une signature HMAC-SHA256, pour que votre point de terminaison puisse prouver que l'appel vient de Railyard.
audit
Le journal d'activité de l'équipe répond à qui a changé quoi, et quand.
Déploiements, retours arrière, changements de variables, changements de membres et approbations, chacun avec la personne derrière.
L'ouverture d'un shell dans un conteneur en cours d'exécution est enregistrée avec qui l'a ouvert et la commande lancée.
Exportez le journal d'activité pour vos propres dossiers ou pour un auditeur.
Envoyez un courriel à security@railyard.run avec assez de détails pour reproduire le problème. Nous confirmerons la réception dans un délai de deux jours ouvrables et vous tiendrons au courant jusqu'à ce qu'il soit résolu. Merci de ne pas faire de tests sur l'infrastructure d'autres clients.
Voir aussi toutes les fonctionnalités et Railyard pour les agents de codage.
Connectez une machine avec un hôte, un utilisateur et une clé SSH, ou laissez Railyard en créer une dans votre compte cloud. Il installe le reste et surveille sa mise en ligne.
Offre gratuite, sans carte, et 14 jours de Pro pour chaque nouvelle équipe. Prix fixe par équipe.