Cuatro roles
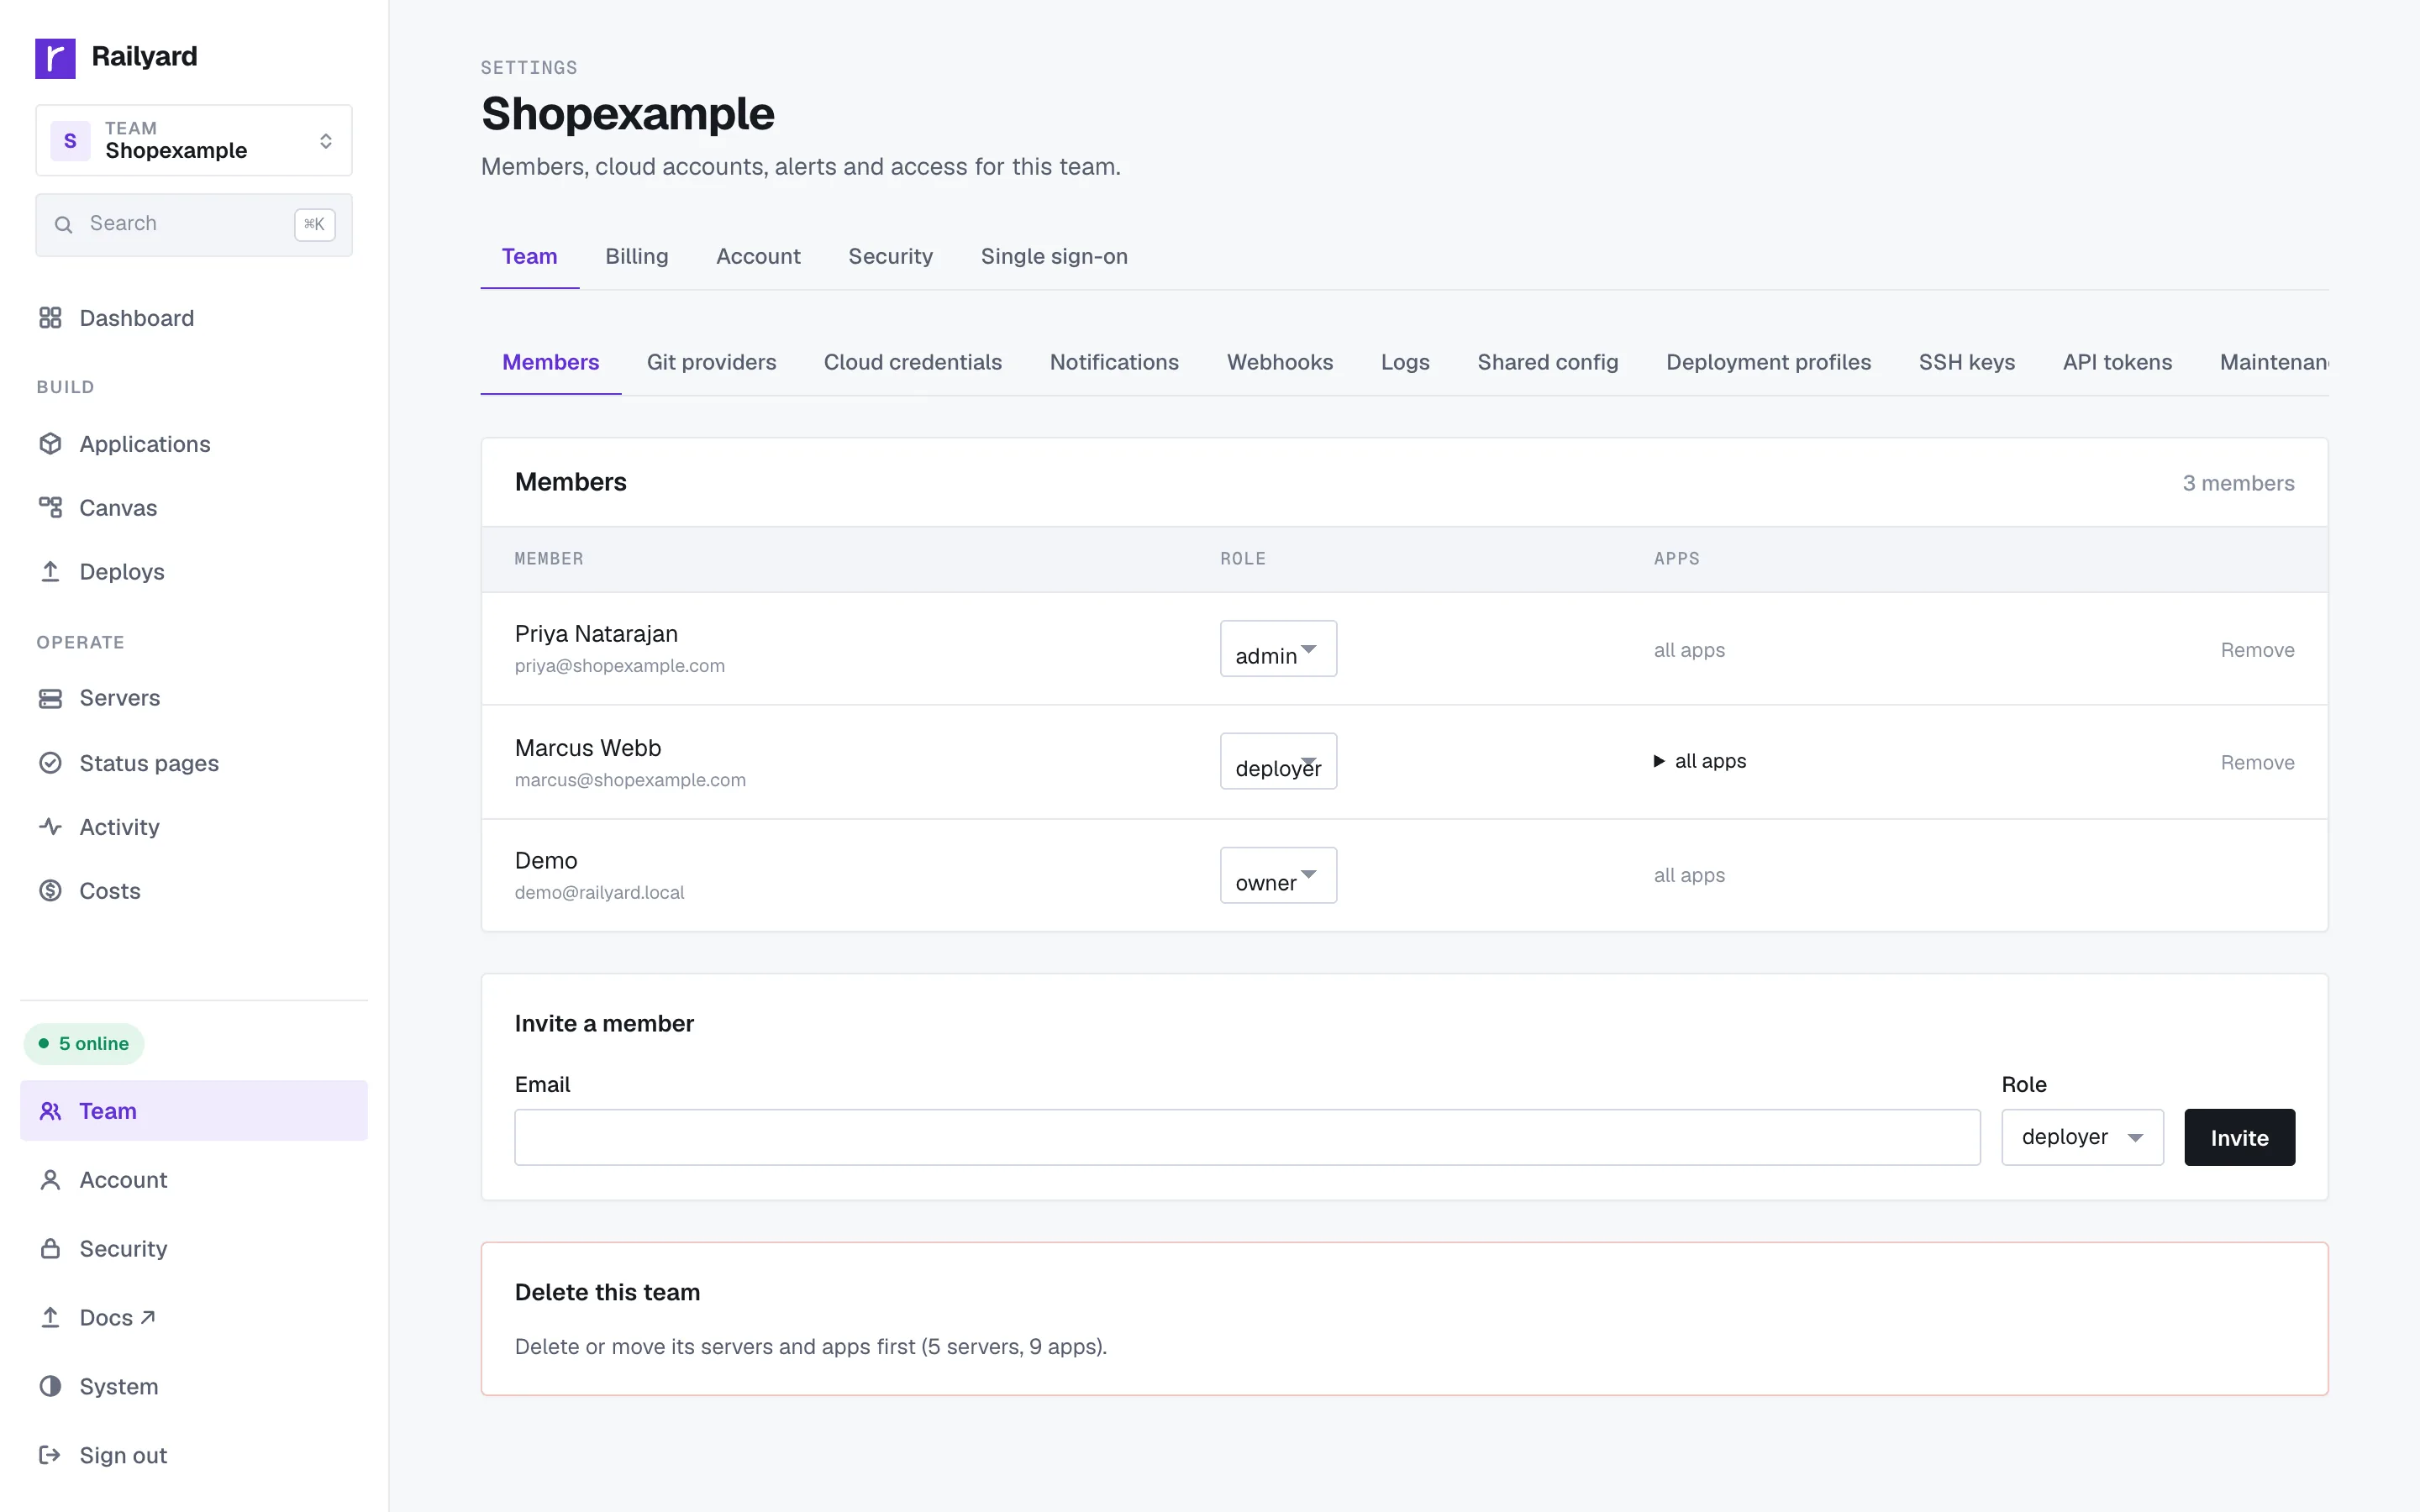
Viewer, deployer, admin, owner. Cada uno incluye los permisos del que sigue debajo. Los admins pueden exigir aprobación antes de que salga el release de un deployer.
Seguridad
Los controles de seguridad que Railyard tiene hoy.
Tu infraestructura
Railyard no es dueño de las máquinas donde corren tus apps. Se crean en tu propia cuenta cloud o se conectan desde hardware que ya controlas, y tus bases de datos y backups también están ahí. El límite de acceso es tuyo, incluyendo la capacidad de revocar el nuestro. Si te vas, tus apps siguen corriendo como contenedores comunes en tu servidor.
Un puntaje de seguridad para tu equipo
El puntaje de seguridad corre diez comprobaciones en el equipo y enlaza cada falla a su solución.
personas
El acceso es por equipo, y cada rol es un subconjunto estricto del que está arriba.
Viewer, deployer, admin, owner. Cada uno incluye los permisos del que sigue debajo. Los admins pueden exigir aprobación antes de que salga el release de un deployer.
TOTP con códigos de respaldo de un solo uso. El puntaje de seguridad marca a cada miembro que no lo haya activado.
Inicia sesión por tu proveedor de identidad sobre OIDC o SAML, emparejado por tu dominio de email con un rol predeterminado. SCIM agrega y quita miembros por ti.
Las claves agregadas al equipo se instalan en sus servidores, y las claves de un miembro se quitan cuando deja el equipo.
servidores
El agente de Railyard en cada servidor hace el trabajo de hardening rutinario que nadie recuerda hacer.
Una IP que sondea tres rutas de escáner en un minuto, como /.env o /wp-login.php, se bloquea en el firewall por un día. La fuerza bruta por SSH también se bloquea. Tus propias IPs se pueden marcar como confiables.
Cada servidor reporta actualizaciones pendientes y de seguridad, si necesita reinicio, y si su SO ya pasó su fin de vida. Aplícalas en un clic y mantén activas las actualizaciones de seguridad nocturnas.
Los datos de una base de datos pueden vivir en un volumen cifrado con LUKS2, para que una imagen de disco copiada sea ilegible.
red
Las reglas corren en el edge, en tu propio servidor, antes de que una solicitud llegue a tu app.
Listas de permitidos o bloqueados de direcciones por app, y protección con contraseña para stagings y previews.
Límites de solicitudes por ruta, y listas de permitidos o bloqueados por país, definidas en un formulario.
Una base de datos se alcanza desde fuera solo a través de un proxy TCP que tú activas, limitado a las direcciones en las que confías.
Los certificados se emiten y renuevan para cada dominio, y puedes subir el tuyo.
secretos
Las credenciales se cifran en reposo y se entregan solo donde se necesitan.
Variables de entorno, secretos de build, tokens de proveedores cloud, contraseñas de registro y secretos de dos pasos se cifran en la base de datos.
Los secretos de tiempo de build se pasan durante el build, no se escriben en una capa de la imagen.
Los valores de las variables se ocultan en las respuestas de la CLI y la API hasta que alguien pide revelar uno.
Un verificador restaura los backups, para que uno inservible se detecte antes de que lo necesites.
tokens
Las credenciales de máquina tienen alcance limitado, son revocables y nunca se comparten entre servidores.
Lectura o lectura-escritura, con una expiración opcional. Revoca uno sin tocar los demás. Solo se guarda un hash SHA-256.
El agente de cada servidor tiene su propio token, para que un servidor comprometido no pueda hacerse pasar por otro. Un agente nuevo no hace nada hasta que un admin lo reclama.
Cuando un agente de IA pide eliminar una app o quitar una variable por MCP, nada pasa hasta que un admin lo aprueba.
Los webhooks salientes llevan una firma HMAC-SHA256, para que tu endpoint pueda probar que la llamada vino de Railyard.
auditoría
El registro de actividad del equipo es la respuesta a quién cambió qué, y cuándo.
Despliegues, rollbacks, cambios de variables, cambios de membresía y aprobaciones, cada uno con la persona responsable.
Abrir una shell en un contenedor en ejecución se registra con quién la abrió y el comando que inició.
Exporta el registro de actividad para tus propios archivos o para un auditor.
Escribe a security@railyard.run con suficiente detalle para reproducir el problema. Te confirmaremos dentro de dos días hábiles y te mantendremos al tanto hasta que se resuelva. Por favor no hagas pruebas contra la infraestructura de otros clientes.
Mira también todas las funciones y Railyard para agentes de código.
Conecta una máquina con un host, un usuario y una clave SSH, o deja que Railyard cree una en tu cuenta de nube. Instala el resto y vigila que quede en línea.
Plan gratis, sin tarjeta, y 14 días de Pro para cada equipo nuevo. Un precio fijo por equipo.