Funktionen

Alles nach dem Go-Live.

Was Railyard tut, nachdem deine App live ist. Jeder Punkt auf dieser Seite ist schon heute verfügbar.

Releases

Releases und Rollbacks.

Ein Release erhält erst Traffic, nachdem sein Health-Check bestanden ist. Scheitert er, läuft die alte Version weiter.

  • Canary-Deploys: schick einen Prozentsatz des Traffics zum neuen Release, beobachte seine Fehlerrate und p95, dann befördern oder zurückrollen
  • Deploy-Fenster und geplante Deploys: Pushes außerhalb des Fensters warten, bis es sich öffnet
  • Freigabe-Gates: das Release eines Deployers wartet auf die Freigabe eines Admins
  • Rollback zu jedem Release, dessen Variablen dabei auch zurückgesetzt werden
  • Deploy per einfachem git push zu einem Railyard-Remote. Strikte Pushes lehnen jeden Push ab, dessen Build fehlschlägt, damit der Branch nie zu einem kaputten Commit wandert
  • Image-Überwachung: eine App, die ein Registry-Image ausführt, deployt neu, sobald der Tag einen neuen Digest erhält

Deployen aus einem Repository →

  1. git push
  2. Build
  3. Release
  4. Health-Check
  5. v1 behalten
1/5Du pushst einen Commit. v1 bedient deine Nutzer weiter.2/5v2 wird daneben gebaut. Für den Traffic ändert sich nichts.3/5Der Release-Befehl läuft, bevor v2 Traffic bekommen kann.4/5v2 fällt beim Health-Check durch.5/5Es wurde nichts umgeschaltet. v1 lief nie aus.

Datenbanken

Verwaltete Datenbanken.

Postgres, MySQL, Redis, MongoDB, ClickHouse, Elasticsearch, InfluxDB, RabbitMQ, Memcached und S3-kompatibler Objektspeicher. Railyard stellt sie auf deinen Servern bereit und injiziert die Connection-Strings.
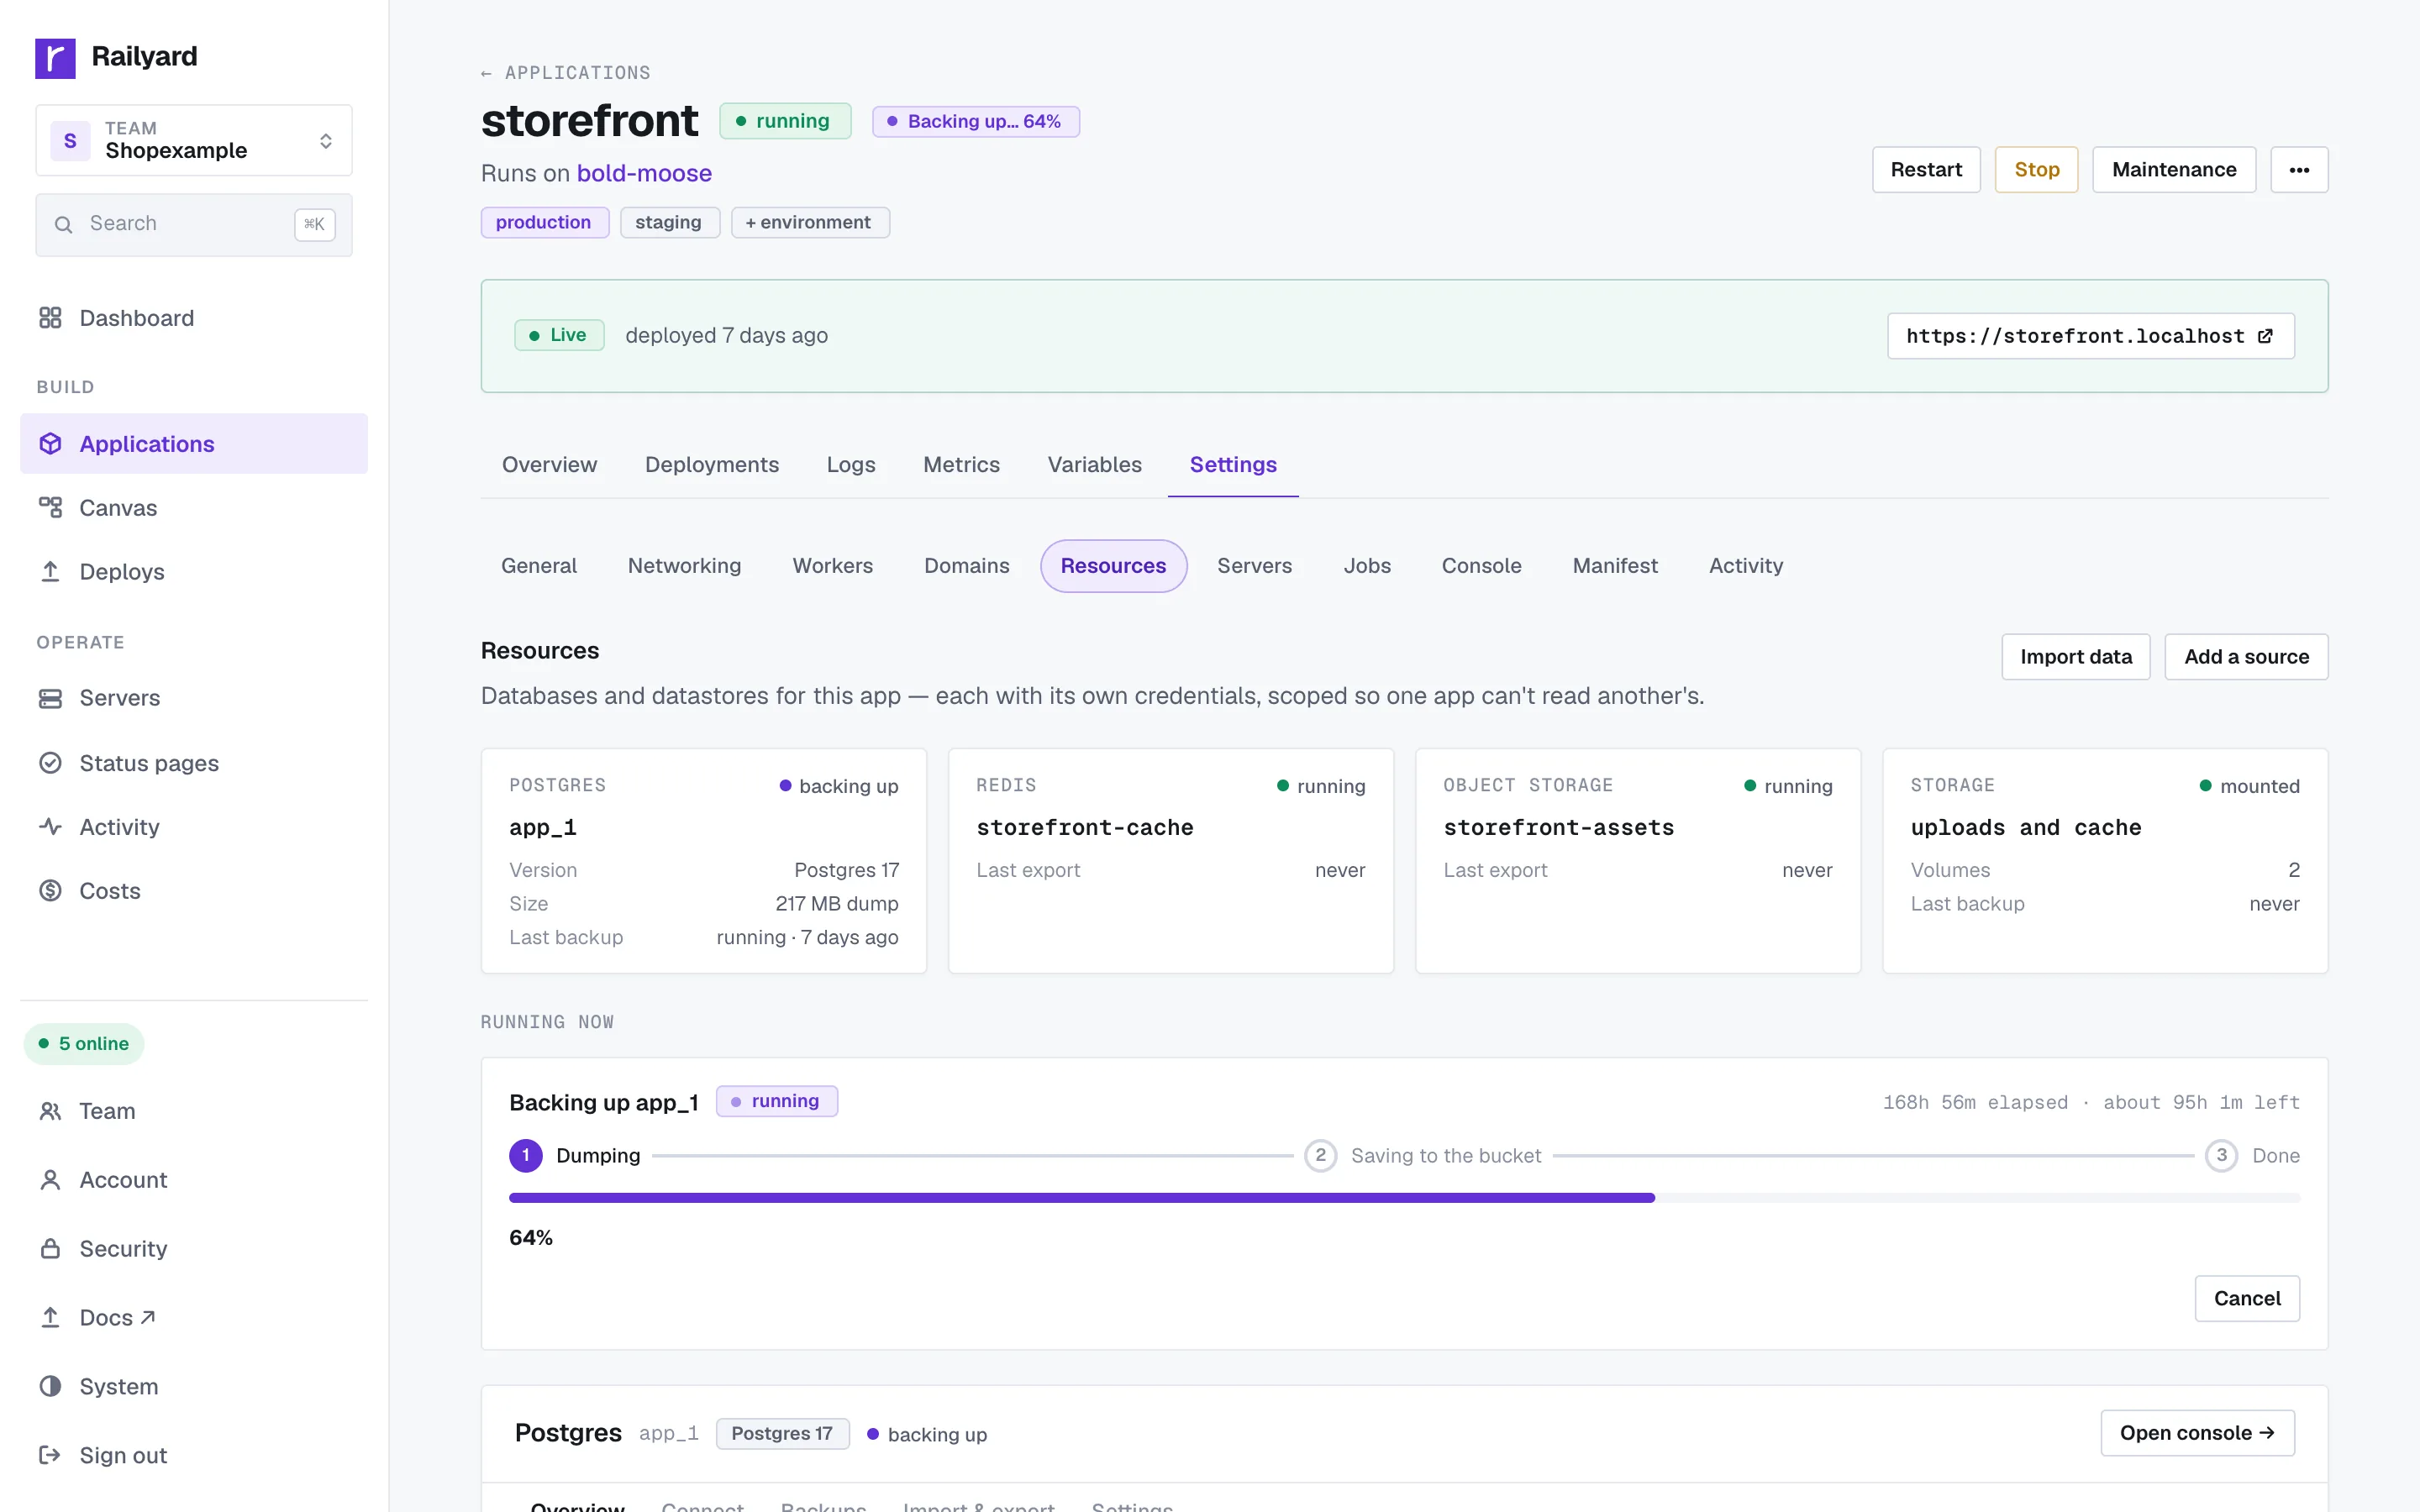
  • Dedizierte Datenbank-Server mit Streaming-Standbys, die du befördern kannst
  • PgBouncer-Connection-Pooling, ein Klick pro Datenbank-Server
  • Postgres-Major-Version-Upgrades mit vorherigem Kompatibilitätscheck und Rollback danach
  • Datenbank-Forks für Staging, mit SQL-Masking für personenbezogene Daten
  • Geplante Backups, ein Verifier, der sie wiederherstellt, und Point-in-Time-Restore
  • Eine SQL-Konsole, Konsolen für die anderen Addons, und ein Datei-Browser für Objektspeicher
  • Server-Snapshots bei Anbietern, die sie unterstützen

Datenbanken und Backups →

Verwaltete Datenbanken.

Logs und Metriken

Logs, Metriken und Alerts.

Build- und App-Ausgabe streamt live, markiert nach Prozess. Durchsuch die Historie und speichere die Suchen, die du jede Woche machst.
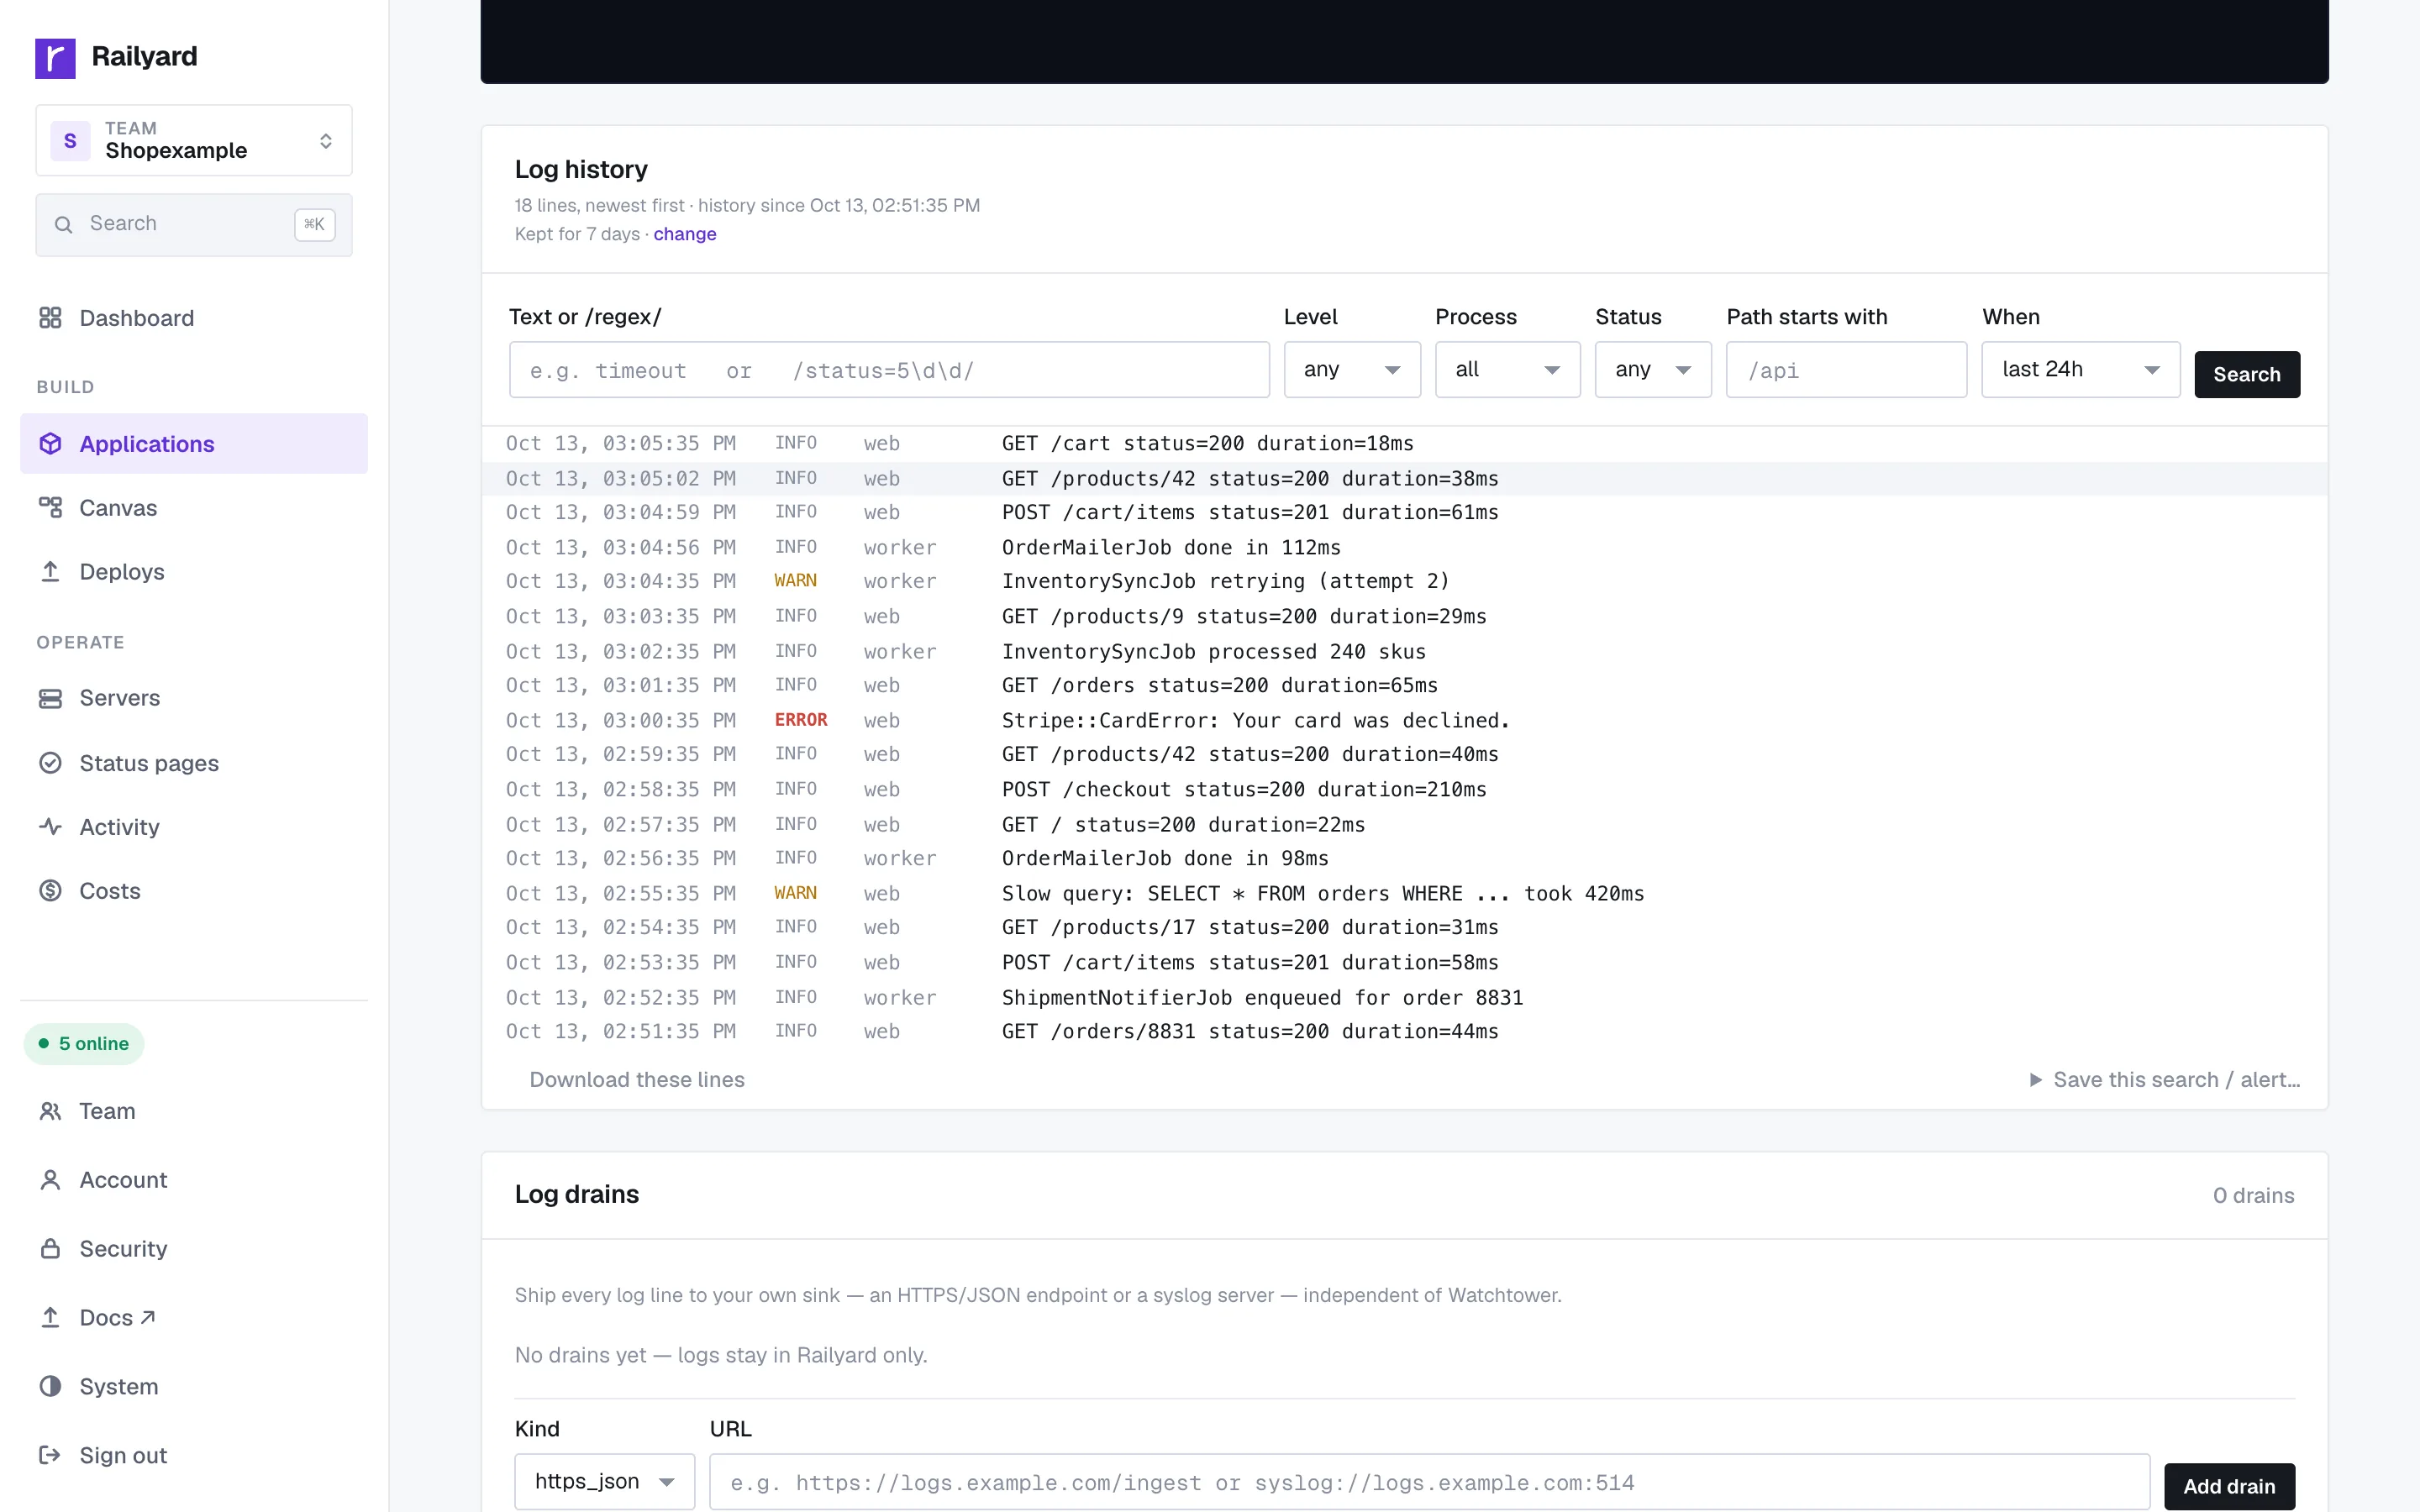
  • Log-Drains zu jedem HTTPS-Endpunkt (JSON) oder Syslog-Server
  • OpenTelemetry-Export über HTTP oder gRPC, markiert mit dem laufenden Commit
  • Metrik-Alerts auf p95-Antwortzeit, 5xx-Rate, Arbeitsspeicher oder CPU
  • Access-Logs vom Edge, pro App
  • Eine Job-Queue-Ansicht für Sidekiq, Solid Queue, GoodJob, Resque und Delayed Job, mit Retry und Discard für fehlgeschlagene Jobs
Logs, Metriken und Alerts.

Domains und HTTPS

Domains, HTTPS und Edge-Regeln.

Automatisches HTTPS für jede Domain, für dich erneuert. Bring dein eigenes Zertifikat mit, wenn du musst.
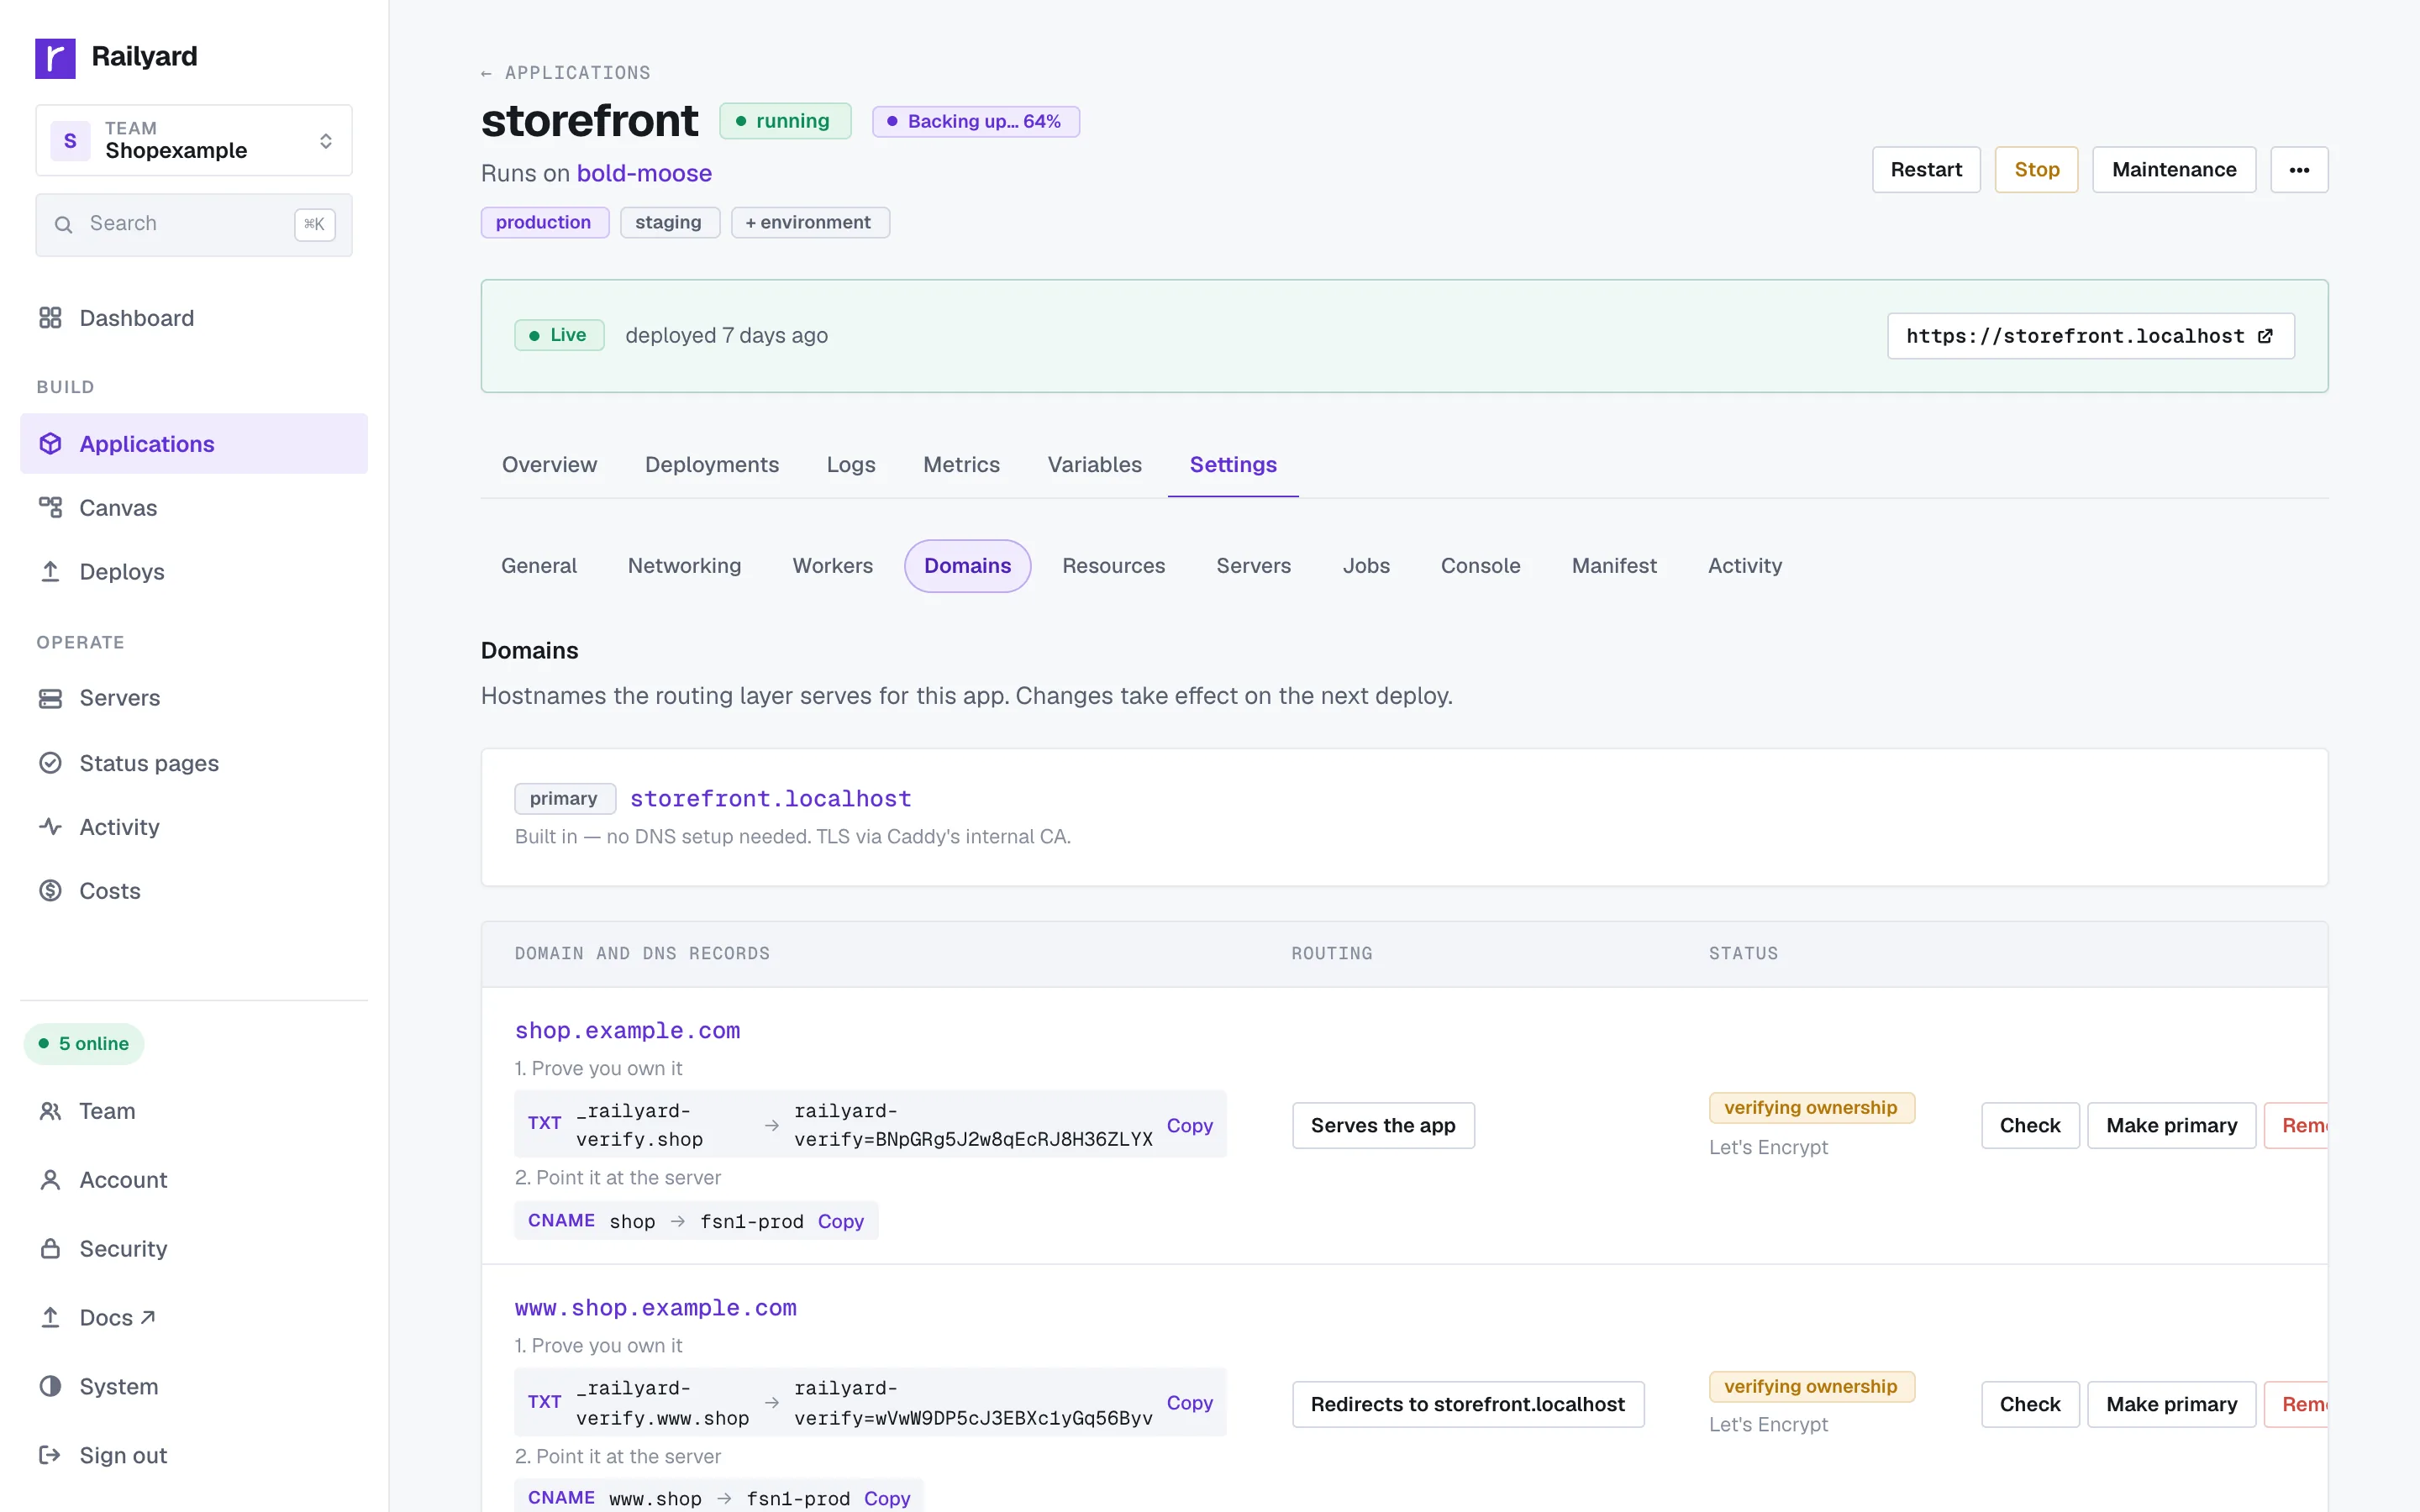
  • Eigene Domains mit DNS-Check, und Weiterleitungen von einem Host zu einem anderen
  • Rate Limits und Länder-Allow- oder -Block-Listen (Beta)
  • Redirect- und Rewrite-Regeln, Response-Header und CORS
  • Eigene Maintenance- und Fehlerseiten
  • Path-Routing: /api auf einem Hostnamen zu einer anderen App schicken
  • Ein TCP-Proxy, um von außen eine Datenbank zu erreichen, beschränkt auf die IPs, denen du vertraust
  • Web-Prozesse auf mehreren Servern hinter derselben Domain

Domains und HTTPS →

Domains, HTTPS und Edge-Regeln.

Betrieb

Skalierung und Betrieb.

Skaliere, schlaf legen, verschiebe und inspiziere deine laufenden Apps.
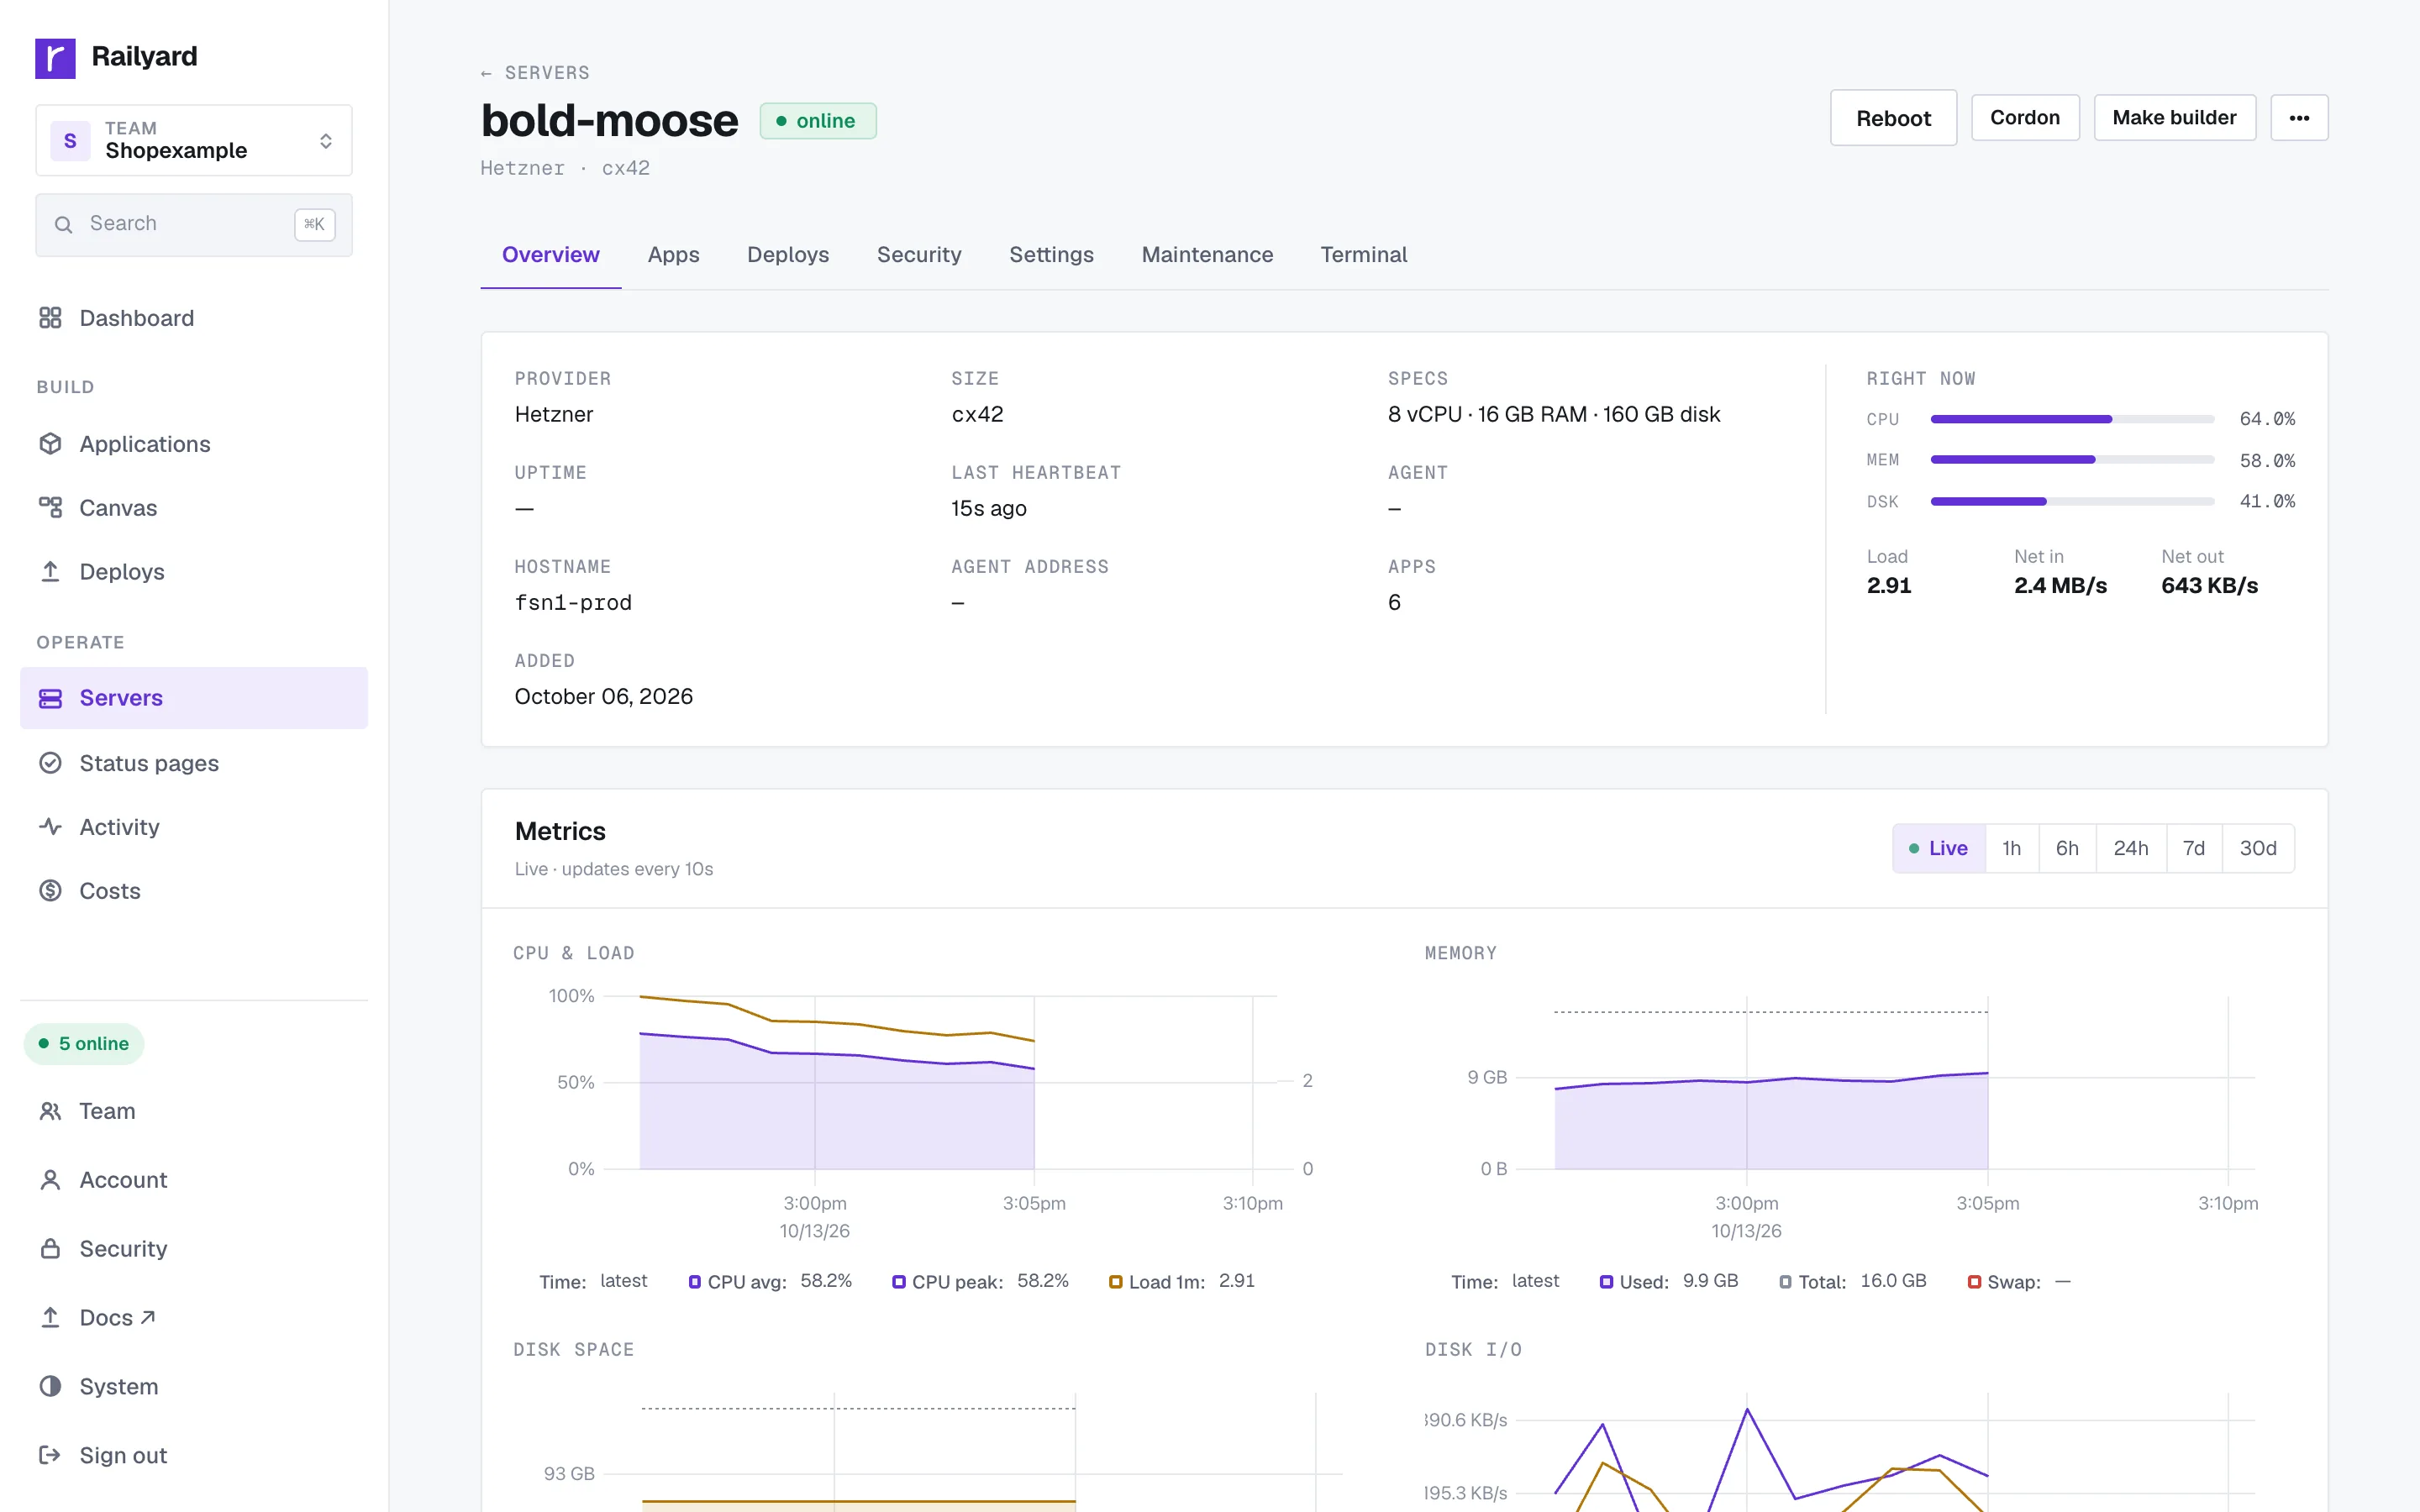
  • Autoscaling zwischen Boden und Deckel, nach p95-Latenz, CPU oder Arbeitsspeicher
  • Schlaf legen bei Leerlauf, wecken bei der nächsten Anfrage
  • Eine App auf einen anderen Server verschieben oder an ein anderes Team übergeben
  • Ein Release von Staging zu Production befördern
  • Eine Shell im laufenden Container, aus dem Browser
  • Crash-Loop-Schutz: ein Prozess, der immer wieder abstürzt, wird pausiert, nicht endlos neu gestartet

Worker und Cron →

Skalierung und Betrieb.

Teams

Teams, Rollen und Audit-Log.

Owner, Admin, Deployer und Viewer, jede mit den Rechten der Rolle darunter.
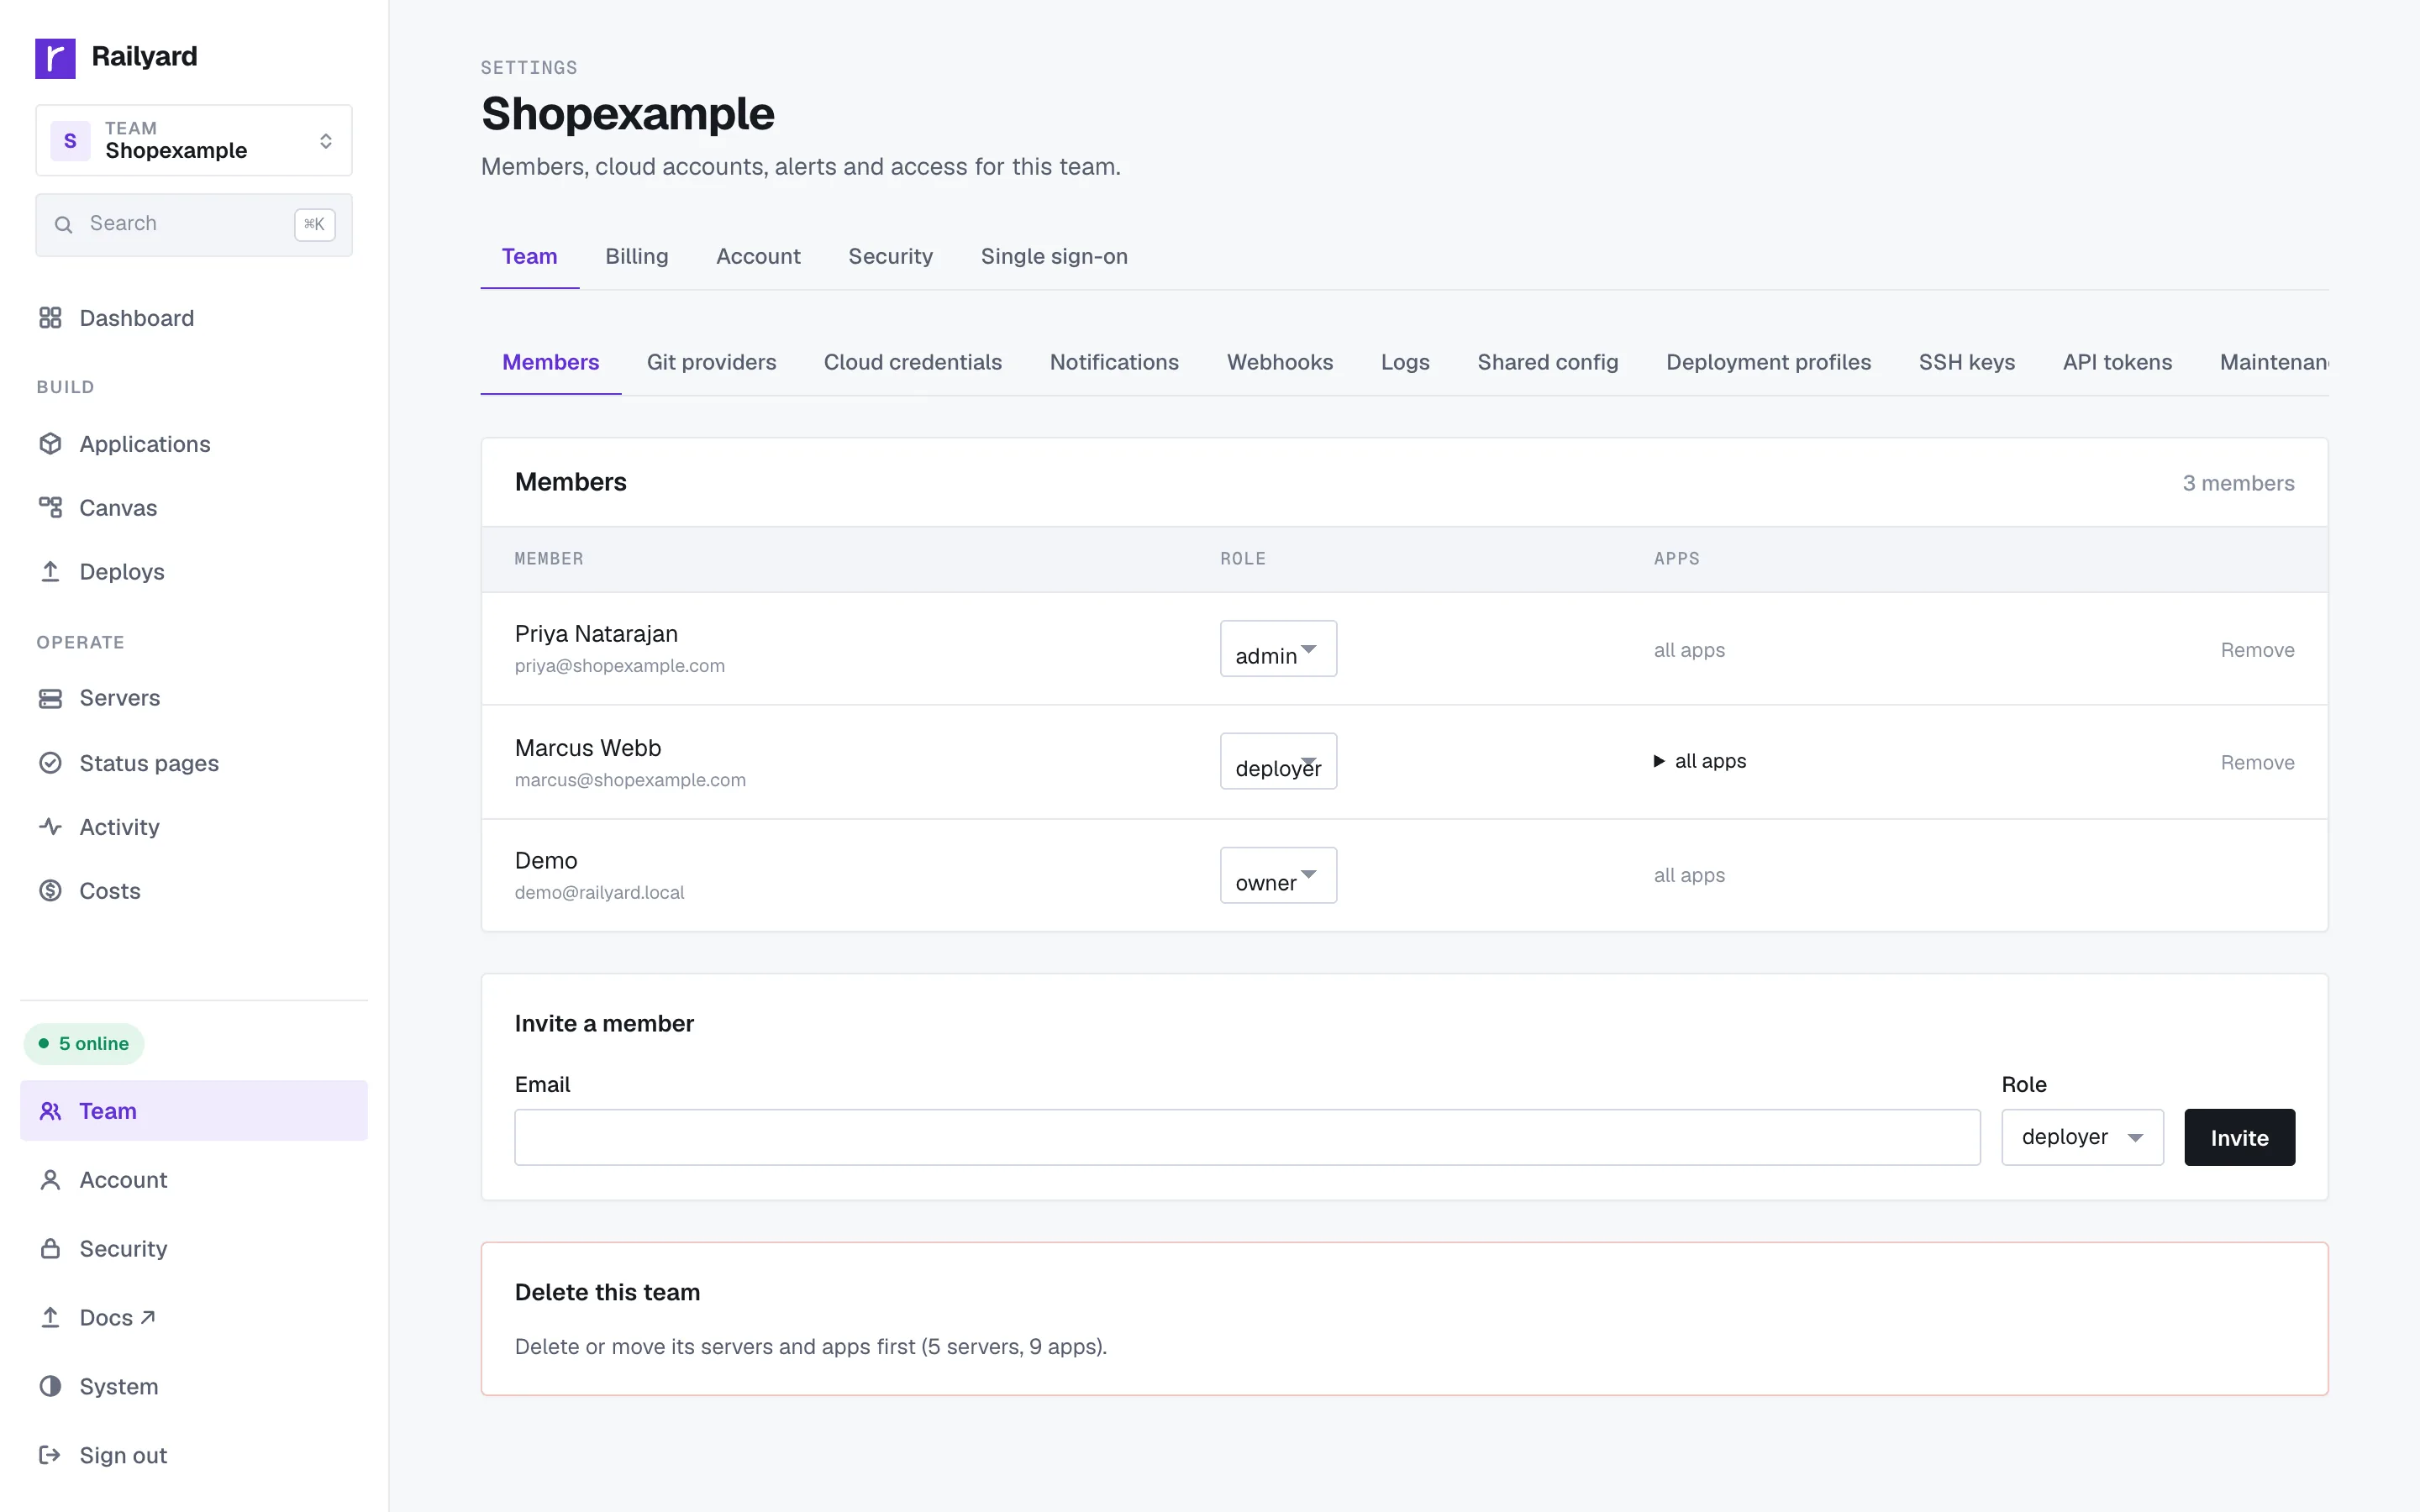
  • Zwei-Faktor-Login mit Backup-Codes
  • Single Sign-On über OIDC oder SAML, mit SCIM zum Hinzufügen und Entfernen von Mitgliedern
  • Ein Audit-Log jedes Deploys, jeder Änderung und jeder Shell-Sitzung, exportierbar als CSV
  • Team-SSH-Keys, auf jedem Server installiert und entfernt, wenn ein Mitglied das Team verlässt
  • Benachrichtigungen an Slack, E-Mail oder signierte Webhooks

Wie Railyard abgesichert ist →

Teams, Rollen und Audit-Log.

Kosten

Cloud-Kosten-Scan.

Ein Scan deiner Cloud-Accounts findet übrig gebliebene Server, Disks und IPs, und Server, die größer sind als ihre Last braucht.
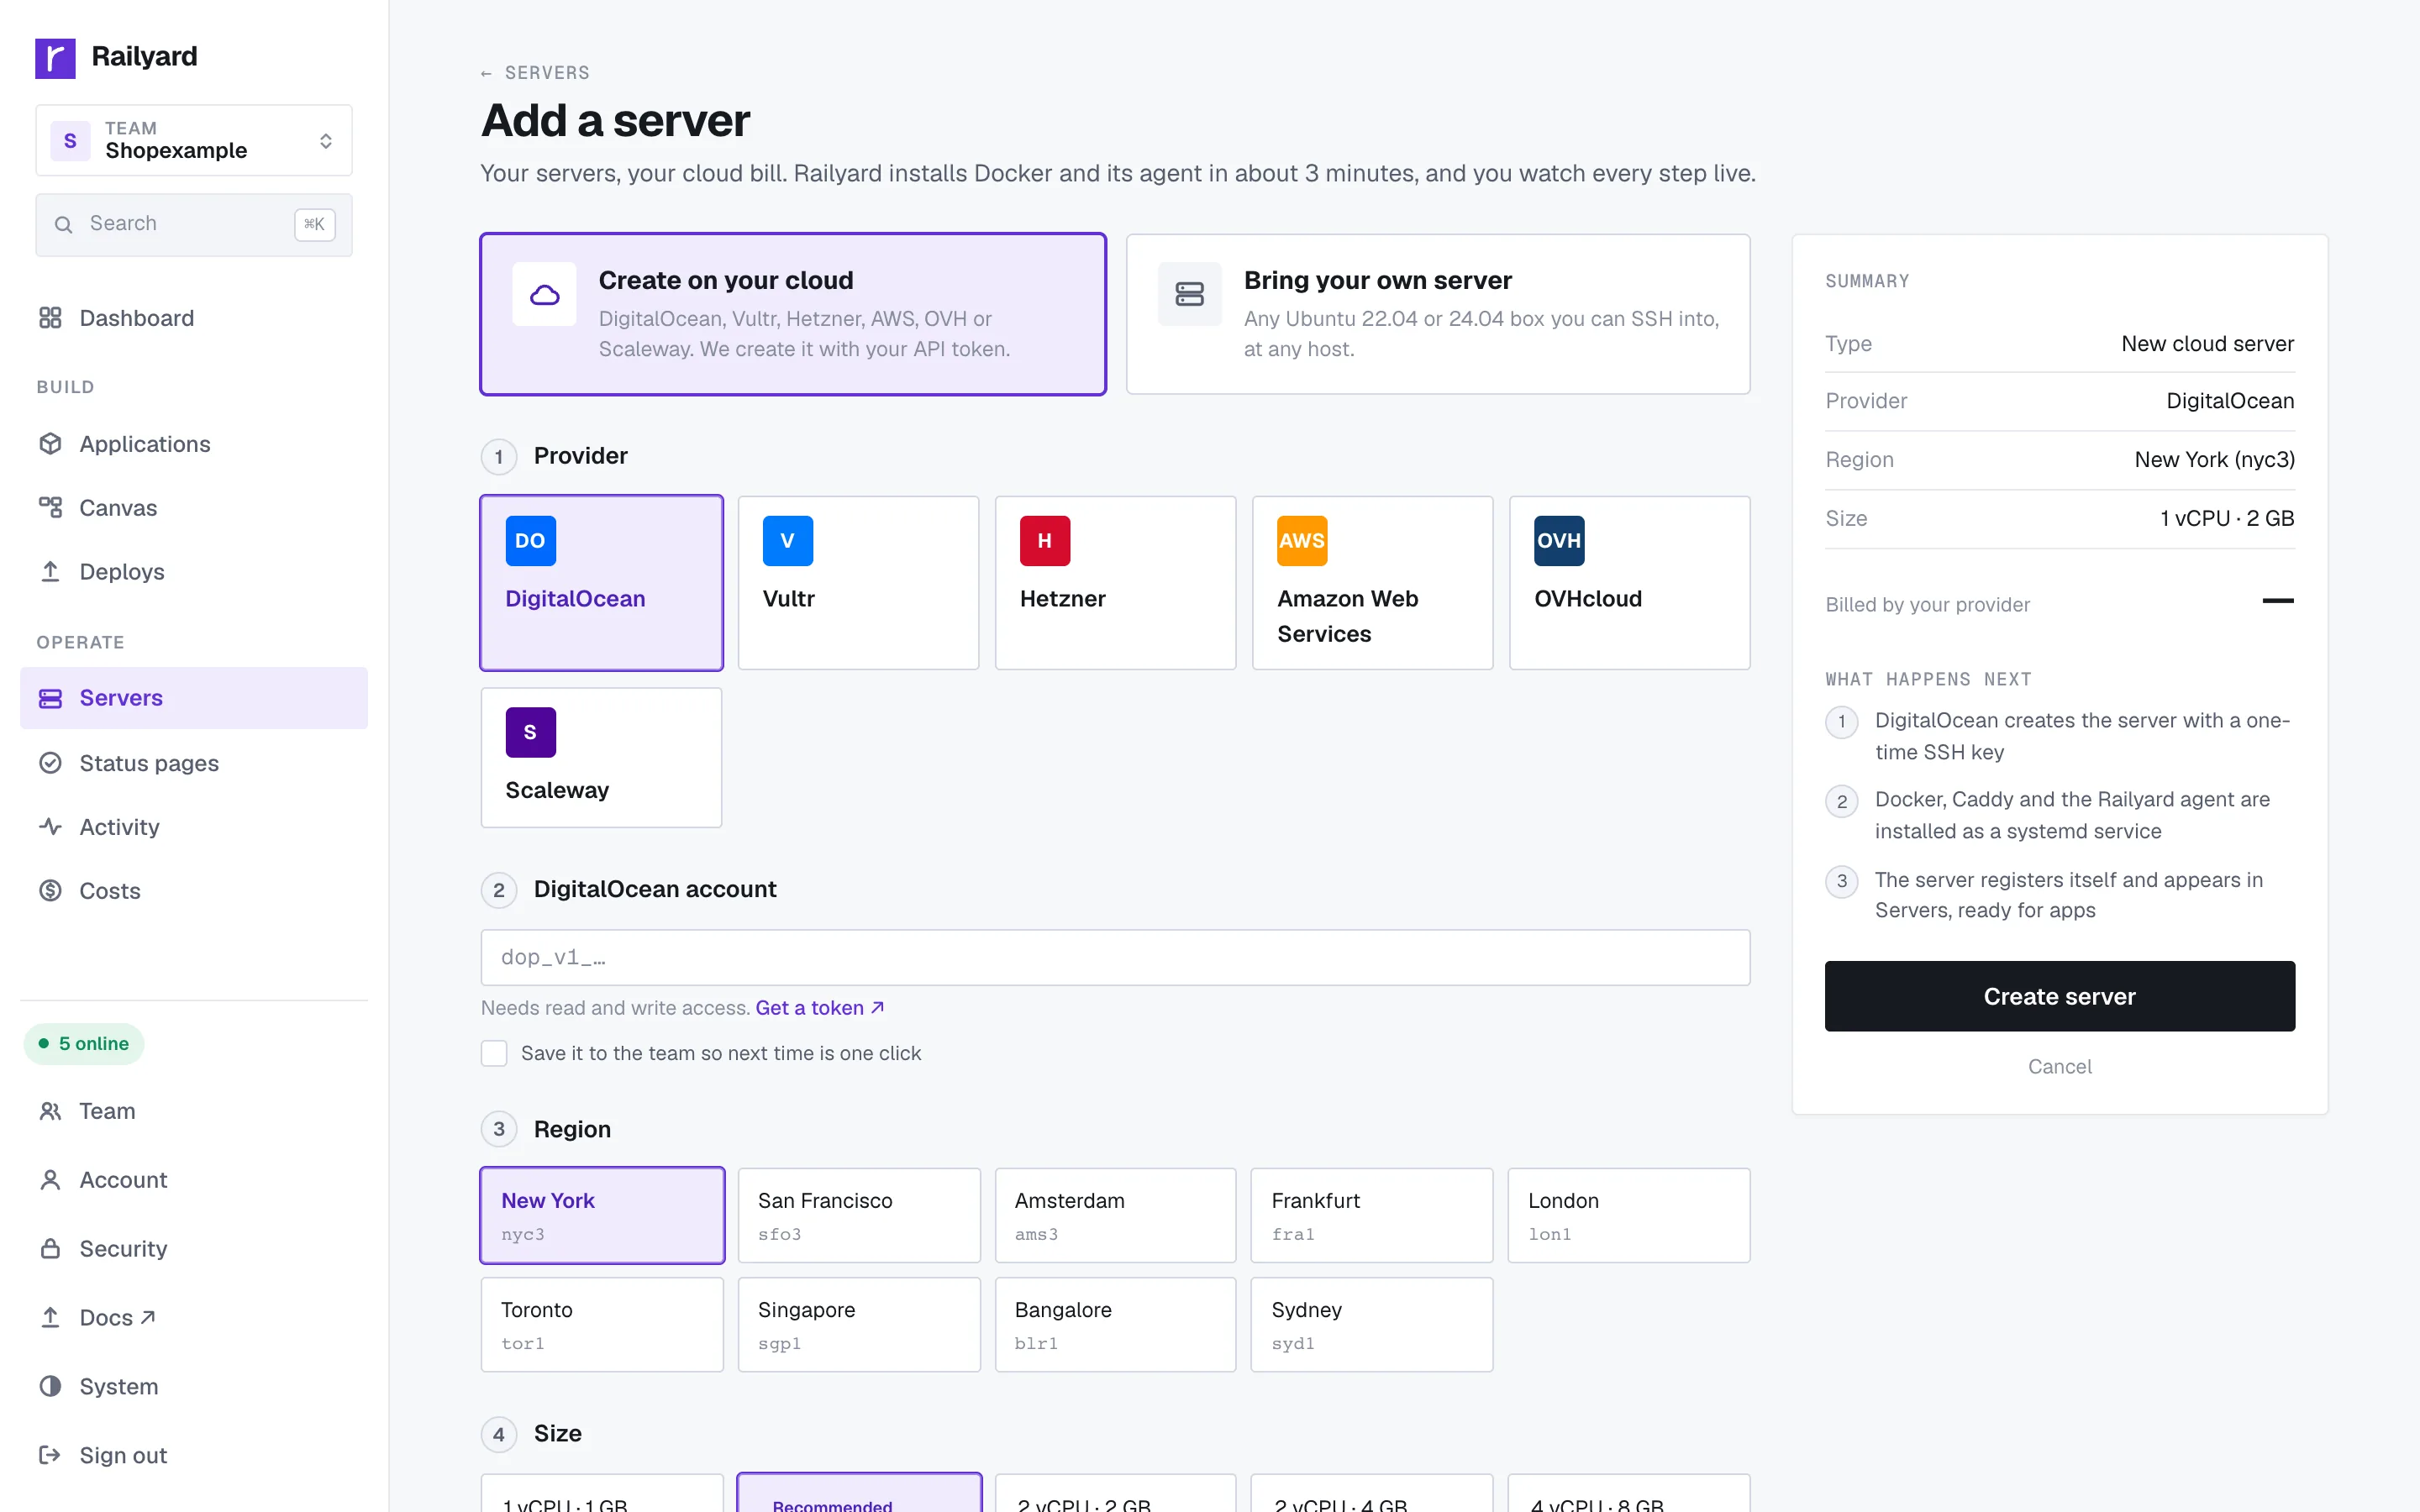
  • Monatliche Ausgaben pro Server, aus den eigenen Zahlen deines Anbieters
  • Eine Ersparnis direkt auf derselben Seite anwenden, etwa das Verkleinern eines überdimensionierten Servers
  • Ein Budget fürs Team, mit täglich laufendem Scan
Cloud-Kosten-Scan.

Mehr

Ebenfalls enthalten.

Sieh, was sich zuletzt geändert hat, im Changelog.

Der Canvas

Dein Projekt als Bild: Services, Datenbanken und die Verbindungen dazwischen. Bearbeite und deploye direkt daraus, und sieh, wer im Team sonst noch draufschaut.

Mehr lesen →

Projekt-Templates

Veröffentliche ein ganzes Projekt, inklusive Services und Variablen, als Template, das dein Team über den eigenen Link deployt.

Eine Preview pro Pull Request

Jeder PR bekommt seine eigene Kopie mit eigener URL und einem Kommentar im PR, abgebaut, sobald er schließt.

Mehr lesen →

Öffentliche Statusseiten

90-Tage-Uptime aus Checks, die jede Minute laufen, plus Vorfälle, die du postest und aktualisierst.

Rund 200 Templates

One-Click-Apps von Gitea bis Plausible, mit fertig eingerichteten Datenbanken und Volumes.

Mehr lesen →

Ein Deploy-Button

Ein README-Badge, das einen vorausgefüllten Deploy deines Repositorys öffnet.

Mehr lesen →

Eine CLI

Deploye, verfolge Logs live, führe einmalige Befehle aus, mach ein Rollback und verwalte Variablen vom Terminal aus.

Mehr lesen →

MCP für Coding-Agenten

Claude Code, Cursor oder jeder MCP-Client kann mit einem eingeschränkten Token deployen und Logs lesen. Destruktive Aktionen warten auf einen Menschen.

Mehr lesen →

Import aus einer anderen Plattform

Prozesse, Variablen, Datenbanken mit ihren Daten, und Domains. Railway ist verifiziert; Heroku, Render und Fly sind in Beta.

Mehr lesen →

Rails ohne Konfiguration

Worker, die in deinem Repo gefunden werden, ein Volume für Active Storage, funktionierende Asset-Builds, und jede Datenbank aus database.yml.

Mehr lesen →

Baut auf jede Art

Dockerfile, Railpack, Cloud Native Buildpacks, Nixpacks oder ein vorgebautes Image, mit optionalem Build-Server.

Mehr lesen →

Warum es fehlschlug

Ein fehlgeschlagener Deploy nennt die Ursache in klarer Sprache und verlinkt die Lösung.

Mehr lesen →

Deploye deine erste App auf einem Server, der dir gehört.

Verbinde eine Maschine mit Host, Benutzer und SSH-Key, oder lass Railyard eine in deinem Cloud-Konto anlegen. Railyard installiert den Rest und beobachtet, bis sie online ist.

Kostenloser Plan, keine Kreditkarte, und 14 Tage Pro für jedes neue Team. Ein fester Preis pro Team.