Vier Rollen
Viewer, Deployer, Admin, Owner. Jede umfasst die Berechtigungen der darunterliegenden. Admins können eine Freigabe verlangen, bevor das Release eines Deployers ausgerollt wird.
Sicherheit
Die Sicherheitskontrollen, die Railyard heute bietet.
Deine Infrastruktur
Railyard besitzt nicht die Maschinen, auf denen deine Apps laufen. Sie werden in deinem eigenen Cloud-Konto erstellt oder von Hardware angebunden, die du bereits kontrollierst, und auch deine Datenbanken und Backups liegen dort. Die Zugriffsgrenze gehört dir, einschließlich der Möglichkeit, unseren Zugriff zu widerrufen. Wenn du gehst, laufen deine Apps als gewöhnliche Container auf deinem Server weiter.
Ein Sicherheits-Score für dein Team
Der Sicherheits-Score führt zehn Prüfungen für das Team durch und verlinkt jede fehlgeschlagene mit ihrer Lösung.
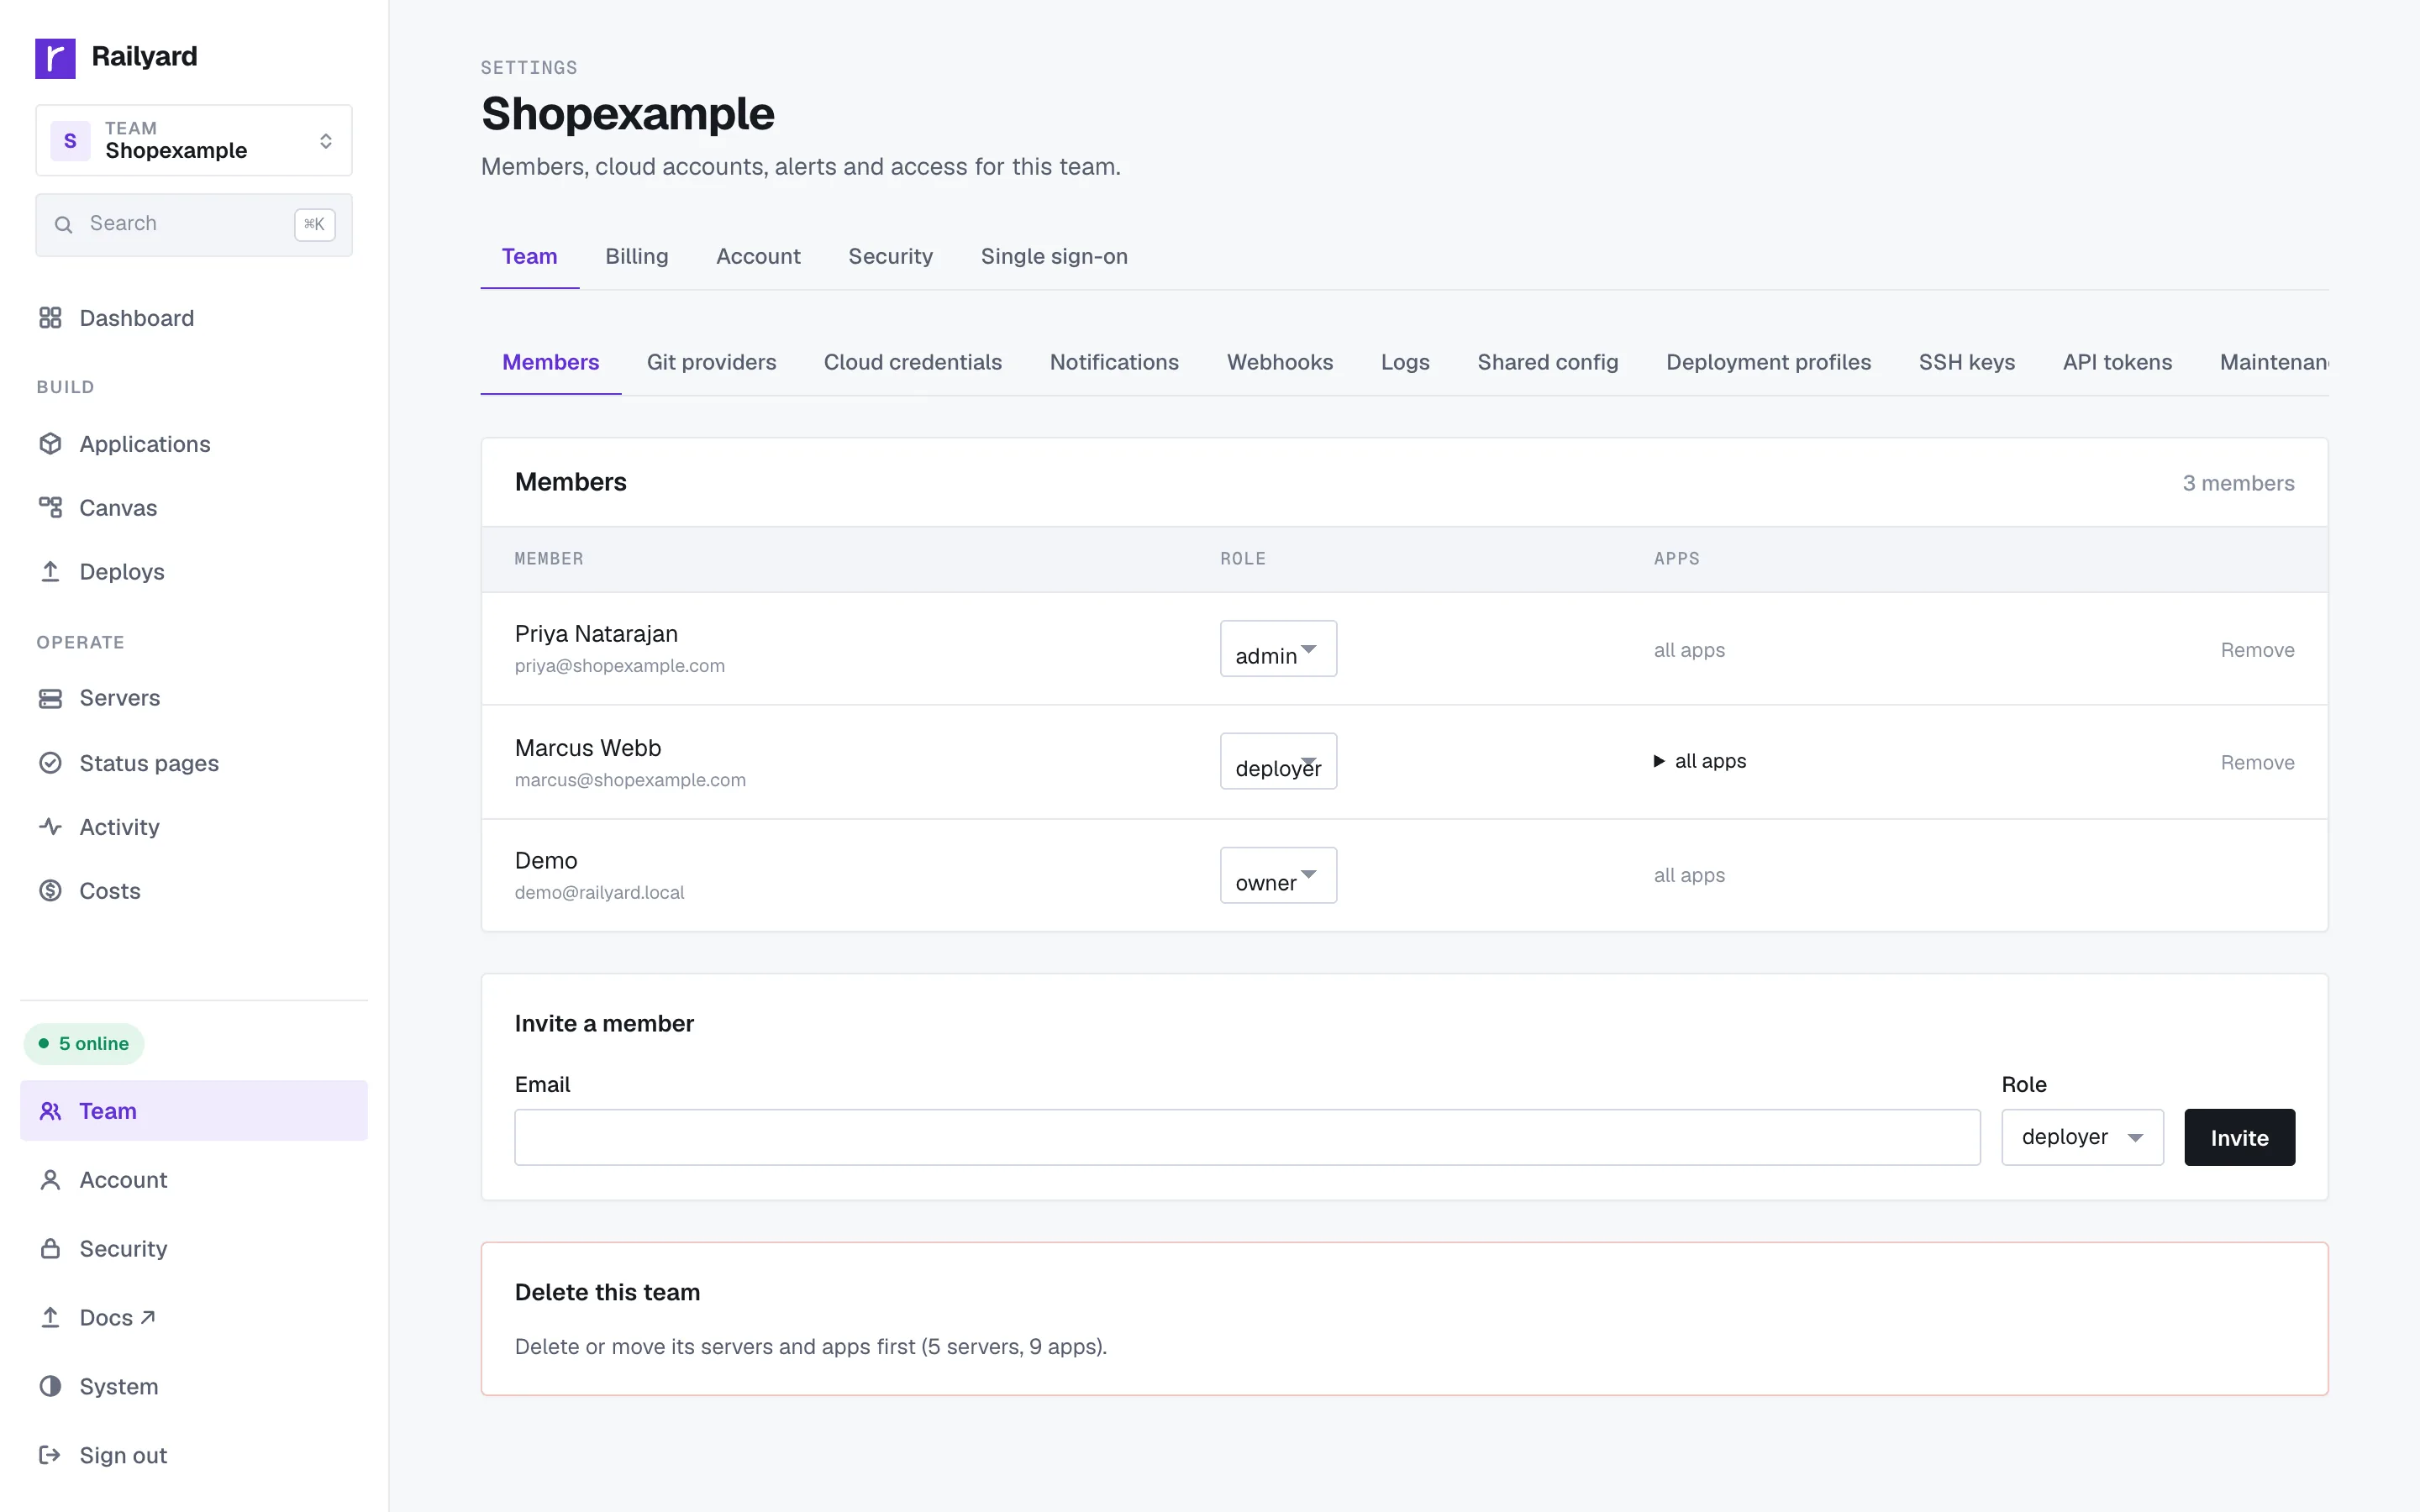
Personen
Der Zugriff erfolgt pro Team, und jede Rolle ist eine strikte Teilmenge der darüberliegenden.
Viewer, Deployer, Admin, Owner. Jede umfasst die Berechtigungen der darunterliegenden. Admins können eine Freigabe verlangen, bevor das Release eines Deployers ausgerollt wird.
TOTP mit einmal nutzbaren Backup-Codes. Der Sicherheits-Score markiert jedes Mitglied, das es nicht aktiviert hat.
Melde dich über deinen Identitätsanbieter per OIDC oder SAML an, abgeglichen mit deiner E-Mail-Domain und einer Standardrolle. SCIM fügt Mitglieder für dich hinzu und entfernt sie.
Zum Team hinzugefügte Schlüssel werden auf dessen Servern installiert, und die Schlüssel eines Mitglieds werden entfernt, wenn es das Team verlässt.
Server
Der Railyard-Agent auf jedem Server erledigt die routinemäßige Hardening-Arbeit, an die sonst niemand denkt.
Eine IP, die in einer Minute drei Scanner-Pfade abtastet, etwa /.env oder /wp-login.php, wird einen Tag lang an der Firewall gesperrt. SSH-Brute-Force wird ebenfalls gesperrt. Deine eigenen IPs können als vertrauenswürdig markiert werden.
Jeder Server meldet ausstehende und sicherheitsrelevante Updates, ob ein Neustart nötig ist, und ob sein Betriebssystem das End of Life erreicht hat. Mit einem Klick anwenden und nächtliche Sicherheitsupdates aktiviert lassen.
Datenbankdaten können auf einem LUKS2-verschlüsselten Volume liegen, sodass ein kopiertes Disk-Image unlesbar ist.
Netzwerk
Regeln laufen am Edge auf deinem eigenen Server, bevor ein Request deine App erreicht.
Allow- oder Deny-Listen von Adressen pro App, und Passwortschutz für Stagings und Previews.
Request-Limits pro Pfad, und Allow- oder Deny-Listen nach Land, in einem Formular festgelegt.
Eine Datenbank ist von außen nur über einen TCP-Proxy erreichbar, den du aktivierst, beschränkt auf vertrauenswürdige Adressen.
Zertifikate werden für jede Domain ausgestellt und erneuert, und du kannst auch eigene hochladen.
Secrets
Zugangsdaten werden verschlüsselt gespeichert und nur dort ausgeliefert, wo sie benötigt werden.
Umgebungsvariablen, Build-Secrets, Cloud-Anbieter-Tokens, Registry-Passwörter und Zwei-Faktor-Geheimnisse werden in der Datenbank verschlüsselt.
Build-Zeit-Secrets werden in den Build übergeben, nicht in eine Image-Schicht geschrieben.
Variablenwerte sind in CLI- und API-Antworten verborgen, bis jemand verlangt, einen davon offenzulegen.
Ein Verifizierer stellt Backups wieder her, damit ein unbrauchbares schon gefunden wird, bevor du es brauchst.
Tokens
Maschinen-Zugangsdaten sind begrenzt, widerrufbar und nie zwischen Servern geteilt.
Lesen oder Lesen-Schreiben, mit optionalem Ablauf. Widerrufe eines, ohne die anderen zu berühren. Nur ein SHA-256-Digest wird gespeichert.
Der Agent jedes Servers hat sein eigenes Token, sodass ein kompromittierter Server nicht für einen anderen sprechen kann. Ein neuer Agent tut nichts, bis ein Admin ihn beansprucht.
Wenn ein KI-Agent über MCP verlangt, eine App zu löschen oder eine Variable zu entfernen, passiert nichts, bis ein Admin zustimmt.
Ausgehende Webhooks tragen eine HMAC-SHA256-Signatur, damit dein Endpunkt belegen kann, dass der Aufruf von Railyard kam.
Audit
Das Team-Aktivitätsprotokoll beantwortet, wer was geändert hat, und wann.
Deploys, Rollbacks, Variablenänderungen, Mitgliedschaftsänderungen und Freigaben, jede mit der dahinterstehenden Person.
Das Öffnen einer Shell in einem laufenden Container wird erfasst, mit wer sie geöffnet hat und welcher Befehl gestartet wurde.
Exportiere das Aktivitätsprotokoll für eigene Unterlagen oder einen Prüfer.
E-Mail an security@railyard.run mit ausreichend Details, um das Problem nachzuvollziehen. Wir bestätigen den Eingang innerhalb von zwei Werktagen und halten dich bis zur Lösung auf dem Laufenden. Bitte teste nicht gegen die Infrastruktur anderer Kunden.
Siehe auch alle Funktionen und Railyard für Coding-Agenten.
Verbinde eine Maschine mit Host, Benutzer und SSH-Key, oder lass Railyard eine in deinem Cloud-Konto anlegen. Railyard installiert den Rest und beobachtet, bis sie online ist.
Kostenloser Plan, keine Kreditkarte, und 14 Tage Pro für jedes neue Team. Ein fester Preis pro Team.